Nghệ thuật Exploit Chaining: Biến lỗi Low thành Critical RCE
Phương pháp luận xâu chuỗi liên hoàn: Kết hợp Open Redirect, CSRF, SSRF, BOLA và SSTI để phá vỡ các rào cản phòng thủ đa tầng.
TL;DR: Trong mắt một lập trình viên, một lỗi Open Redirect hay một trường thông tin bị lộ qua BOLA có vẻ như là "lỗi nhỏ không đáng vá ngay". Nhưng trong tay một chuyên gia bảo mật có tư duy xâu chuỗi, các mảnh ghép này được ráp lại thành một cuộc tấn công tàn phá: Open Redirect được dùng để bypass bộ lọc whitelist URL của SSRF; SSRF được dùng để gọi API nội bộ không cần xác thực; API nội bộ tiếp tục cho phép nạp template động kích hoạt SSTI và cuối cùng là Remote Code Execution. Bài học này phân tích sơ đồ tư duy Exploit Graph và cách thức kết nối các mắt xích tấn công.
1. Tại sao các lỗi Low lại có thể biến thành thảm họa Critical?
Khi rà soát một ứng dụng lớn, bạn rất hiếm khi tìm thấy một form input truyền thẳng vào Runtime.getRuntime().exec() hay một câu lệnh SQL ghép chuỗi lộ thiên. Các lớp bảo vệ hiện đại (WAF, Framework ORM, CSP) đã hạn chế đáng kể các lỗi đơn lẻ nghiêm trọng.
Tuy nhiên, hệ thống lớn luôn có những khe hở phân tán:
- Một endpoint cho phép redirect tùy ý người dùng: Thường bị chấm mức Low (CVSS 3.1) hoặc thậm chí bị từ chối trong Bug Bounty vì "chỉ là phishing vector".
- Một microservice xử lý xuất file PDF chấp nhận URL ảnh từ mạng ngoài: Có bộ lọc regex chỉ cho phép tải ảnh từ domain
*.example.com. - Một dịch vụ quản trị nội bộ chạy ở cổng
8080phía sau mạng VPC: Lập trình viên không cài đặt mật khẩu xác thực vì cho rằng "mạng nội bộ vốn đã an toàn tuyệt đối".
Nếu bạn báo cáo từng lỗi riêng lẻ, bạn chỉ nhận được vài câu cảm ơn hoặc phần thưởng tượng trưng. Nhưng nếu bạn xâu chuỗi (Chaining) cả ba mắt xích này lại với nhau:
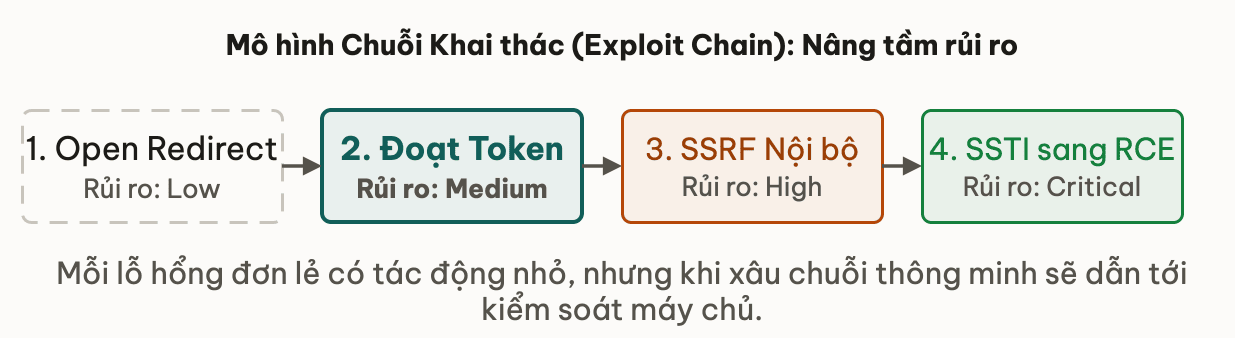
- Mắt xích 1 (Open Redirect): Kẻ tấn công tạo URL:
https://example.com/oauth/redirect?url=http://169.254.169.254/latest/meta-data/. - Mắt xích 2 (SSRF Filter Bypass): Khi đưa URL trên vào microservice tạo PDF, bộ lọc regex kiểm tra domain thấy tiền tố
example.comhợp lệ nên cho phép thực hiện request. Khi HTTP client của máy chủ gửi request đếnexample.com, server nhận mã302 Foundvà tự động bám theo redirect (Follow Redirects) trỏ thẳng vào IP nội bộ AWS Metadata! - Mắt xích 3 (Credential Dumping $\to$ RCE): Trích xuất IAM Role Token tạm thời, dùng token này truy cập vào hệ thống cấu hình và thực thi mã tùy ý!
Từ một lỗi Low bị coi thường, kẻ tấn công đã nâng tầm thành một lỗ hổng Critical (CVSS 9.8) kiểm soát toàn bộ hạ tầng đám mây.
2. Mô hình Exploit Graph: Xâu chuỗi mắt xích tấn công thế nào?
Để phát triển tư duy Chaining, bạn hãy hình dung mục tiêu dưới dạng một đồ thị trạng thái (Exploit Graph), trong đó mỗi node là một mức độ truy cập/tài nguyên, và mỗi edge là một lỗ hổng cho phép chuyển dịch trạng thái:
[Unauthenticated Internet]
         │ (Open Redirect + OAuth Leak)
         ▼
[Authenticated Low-Privilege User]
         │ (BOLA / IDOR on Invoice API)
         ▼
[Read Internal Service URLs & Tokens]
         │ (SSRF with Follow-Redirect)
         ▼
[Internal VPC Services Access]
         │ (SSTI on Internal Template Engine)
         ▼
[Remote Code Execution / Root Shell]
Mỗi khi bạn phát hiện một phát hiện nhỏ (Finding), đừng vội dừng lại để viết báo cáo ngay. Hãy tự đặt 3 câu hỏi:
- "Thông tin hoặc khả năng này giúp mình mở khóa được cánh cửa nào tiếp theo?"
- "Endpoint này có thể đóng vai trò làm bàn đạp (Pivot / Proxy) để gửi request tới đâu?"
- "Cơ chế bảo vệ nào đang ngăn cản bước tiếp theo, và liệu một lỗi khác trong hệ thống có giúp vượt qua cơ chế đó không?"
3. Phân tích case study thực chiến: Từ Open Redirect đến Remote Code Execution
Hãy cùng phân tích một kịch bản thực tế thường gặp trong các hệ thống doanh nghiệp:
Bước 1: Khám phá Open Redirect trên hệ thống Auth
Endpoint /login?next=/dashboard bị dính Open Redirect:
GET /login?next=http://internal-webhook.company.local/api/render?tpl={{7*7}}
Hệ thống cho phép chuyển hướng sang bất kỳ domain nào.
Bước 2: Tìm thấy SSRF trong tính năng Preview Link
Người dùng gửi link để bot hệ thống vào chụp ảnh màn hình preview.
Bộ lọc SSRF có blacklist: 127.0.0.1, localhost, 10.0.0.0/8, 192.168.0.0/16.
Tuy nhiên, thư viện HTTP Client của bot lại mặc định bật cờ follow_redirects = True.
Kẻ tấn công không gửi trực tiếp địa chỉ IP nội bộ, mà gửi link:
https://app.company.com/login?next=http://127.0.0.1:5000/admin/eval?code=id
Bot kiểm tra URL ban đầu là app.company.com $\to$ Cho phép đi qua!
Khi bot gửi request tới server, server trả về redirect trỏ về 127.0.0.1:5000. Bot tự động gửi request thứ 2 tới loopback adapter nội bộ!
Bước 3: Đánh sập Admin Engine bằng Template Injection
Dịch vụ nội bộ tại cổng 5000 chạy một template engine Jinja2/Freemarker cũ kỹ. Đoạn code nhận tham số code và đưa thẳng vào hàm render template mà không sanitize:
# Internal service app.py
from jinja2 import Template
@app.route('/admin/eval')
def eval_template():
    code = request.args.get('code', '')
    # SINK: Direct string formatting into template
    return Template(f"Hello {code}").render()
Kẻ tấn công gửi payload:
{{ cycler.__init__.__globals__.os.popen('cat /etc/passwd').read() }}
Kết quả trả về cho bot preview ảnh chụp chứa nội dung toàn bộ file mật khẩu của máy chủ!
Tại sao các lập trình viên thường quên cấu hình follow_redirects = False khi viết các hàm tải dữ liệu từ URL người dùng?
Bởi vì nhiều thư viện phổ biến (như cURL, Axios, hoặc một số wrapper của requests) hỗ trợ tự động bám theo redirect để mang lại trải nghiệm tiện lợi cho người dùng (ví dụ link rút gọn bit.ly hoặc chuyển tiếp HTTP sang HTTPS). Lập trình viên không lường trước được rằng server đích của cú redirect có thể là loopback adapter hoặc cloud metadata IP!
4. AI Copilot Slot: Prompt hỗ trợ dựng sơ đồ Exploit Chaining
Khi bạn đã thu thập được một danh sách các lỗ hổng rời rạc trong quá trình audit mã nguồn, hãy dùng prompt sau để AI đóng vai trò sparring partner hỗ trợ tìm đường ghép nối:
Tôi đang thực hiện kiểm thử xâm nhập cho một hệ thống và thu được 3 phát hiện sau:
1. Finding A (Low): Endpoint /api/v1/auth/callback chấp nhận tham số redirect_uri tùy ý (Open Redirect).
2. Finding B (Medium): Endpoint /api/v1/documents/fetch-asset tải ảnh từ xa nhưng kiểm tra domain bằng regex ^https://([a-z0-9-]+\.)?target\.com/ (SSRF). Thư viện dùng urllib mặc định follow redirect.
3. Finding C (Internal High): Microservice xuất báo cáo nội bộ tại http://report-engine.internal:8080/generate nhận tham số 'footer_template' và render bằng Jinja2.

Hãy đóng vai trò một Principal Security Researcher:
1. Thiết kế chuỗi khai thác (Exploit Chain) từng bước kết hợp A + B + C để đạt được Remote Code Execution.
2. Viết rõ payload chính xác cho từng bước, giải thích cách bước A giúp bước B bypass qua bộ lọc regex.
3. Đề xuất bản vá toàn diện theo nguyên lý Defense-in-Depth để triệt tiêu toàn bộ chuỗi tấn công.
5. Bẫy thường gặp khi cố gắng xâu chuỗi lỗ hổng
- Giả định mù quáng về mạng nội bộ (Blind Pivoting): Không phải dịch vụ nội bộ nào cũng lắng nghe trên HTTP không xác thực. Nhiều hệ thống lớn sử dụng Service Mesh (như Istio) với mTLS giữa các microservices. Nếu không whitebox audit kỹ lưỡng cấu hình mạng, bạn sẽ dễ bị kẹt ở bước SSRF mà không biết gửi payload đi đâu.
- Làm hỏng dữ liệu hoặc crash dịch vụ mục tiêu:
Khi thử nghiệm các payload nặng (như SSTI hoặc Deserialization), một payload sai cú pháp có thể khiến worker tiến trình bị khởi động lại liên tục (crash loop). Luôn ưu tiên thử nghiệm các payload lành tính và có khả năng phục hồi (ví dụ: in ra số học
{{7*7}}, ghi log hoặc DNS callback) trước khi chạy lệnh shell thật. - Quên ghi lại bằng chứng ở từng mắt xích: Khi viết báo cáo, nếu bạn chỉ đưa ra kết quả cuối cùng mà thiếu bằng chứng HTTP Request/Response của từng bước chuyển giao, đội ngũ triage sẽ rất khó xác nhận và có thể đánh giá thấp công sức phân tích của bạn.
6. Liên hệ các bài khác
- Bài trước: Tổng kết Module Concurrency & Race Conditions — Hoàn thành nền tảng về lỗi tương tranh.
- Kiến thức nền tảng SSRF: Cơ chế SSRF & Parser Discrepancies — Ôn lại các kỹ thuật bypass bộ lọc URL.
- Kiến thức nền tảng SSTI: Server-Side Template Injection (SSTI) — Ôn lại cách chuyển đổi từ nạp template sang thực thi lệnh hệ thống.
- Bài tiếp theo: Viết Script PoC Tự Động Hóa: Ổn định và Độc lập — Chuyển đổi kịch bản xâu chuỗi thành script Python chuyên nghiệp.
- Q1Tại sao một lỗi Open Redirect (thường chỉ được xếp mức Low) lại có thể trở thành mắt xích quan trọng trong chuỗi tấn công SSRF?
- Q2Mô hình Exploit Graph giúp ích gì cho chuyên gia bảo mật trong quá trình kiểm thử?
- Q3Nguyên tắc Defense-in-Depth ngăn chặn Exploit Chaining như thế nào?
- Q4Payload SSTI lành tính nào thường được ưu tiên sử dụng để chứng minh khả năng thực thi trước khi gọi shell RCE?
- Q5Khi xâu chuỗi SSRF vào Cloud Metadata của AWS, mục tiêu chính của kẻ tấn công là gì?
Tổng quan module Exploit Chaining & Báo cáo Chuyên nghiệp
Bài tiếpViết Script PoC Tự Động Hóa: Ổn định và Độc lập
Bài này có giúp bạn hiểu bản chất không?
Bài này đáng gửi cho bạn học cùng?
Copy link đã gắn nguồn — dán group, chat, hoặc LinkedIn.
Thảo luận & góp ý
Hỏi đáp về bài này