Target Heatmapping: Định vị Điểm nóng Nghiệp vụ
Phương pháp luận phân bổ thời gian săn bug: Nhận diện các chức năng có xác suất lỗ hổng cao nhất như tích hợp thanh toán, webhooks, import file và đổi mật khẩu.
TL;DR: Thời gian của một thợ săn bug hay kỹ sư kiểm thử là hữu hạn, trong khi một ứng dụng doanh nghiệp có thể chứa hàng nghìn tính năng. Kỹ thuật Target Heatmapping phân loại và đánh giá rủi ro của từng vùng chức năng dựa trên mức độ phức tạp trong tích hợp kiến trúc: các tính năng có luồng xử lý không đồng bộ (Webhooks, Background Jobs), xử lý tiền tệ (Payment Gateways), thay đổi trạng thái nhạy cảm (Password Reset, Multi-factor Authentication) hoặc xử lý tệp tin (File Upload/Parsing) luôn là nơi tập trung hơn 80% các lỗ hổng nghiêm trọng (Critical/High).
1. Scenario — 2 tuần tìm XSS và 2 giờ đọc Webhook
Một chuyên gia kiểm thử mới bước chân vào chương trình Bug Bounty của một nền tảng thương mại điện tử lớn. Trong 2 tuần đầu tiên, người này dành toàn bộ thời gian rà quét các ô tìm kiếm trên thanh header, các form bình luận và trang tin tức blog để tìm kiếm lỗ hổng XSS. Kết quả thu về là con số không tròn trĩnh: hệ thống sử dụng React với cơ chế auto-escape rất chặt chẽ, mọi payload <script> đều bị mã hóa HTML an toàn.
Nhận ra mình đang lãng phí thời gian vào "vùng xanh" (vùng ít rủi ro), chuyên gia này chuyển hướng áp dụng Target Heatmapping:
- Mở tính năng cài đặt tích hợp thanh toán đối tác (Merchant Payment Integration).
- Phát hiện endpoint nhận thông báo thanh toán thành công (Webhook Callback):
/api/v1/payments/webhook/ipn. - Kiểm tra cách ứng dụng xác minh tính toàn vẹn: backend nhận tham số
signaturenhưng lại sử dụng hàm so sánh chuỗi lỏng lẻo (==) thay vì hàm so sánh an toàn thời gian (hmac.compare_digest), đồng thời cho phép gửi chuỗi rỗngsignature=""khi tham sốtest_mode=true.
Chỉ trong vòng 2 giờ phân tích luồng Webhook, kiểm thử viên đã tìm ra lỗ hổng giả mạo thông báo thanh toán thành công, cho phép nạp tiền ảo vào tài khoản bất kỳ mà không tốn một đồng. Báo cáo được xếp hạng Critical và nhận mức tiền thưởng tối đa.
2. Analogy — Thợ khoan dầu và bản đồ địa tầng
Hãy tưởng tượng bạn là một kỹ sư địa chất đang tìm kiếm mỏ dầu:
- Bạn không thể mang giàn khoan đi khoan ngẫu nhiên khắp sa mạc rộng hàng triệu hecta với hy vọng "may mắn trúng dầu". Chi phí và thời gian sẽ làm bạn phá sản trước khi tìm thấy một giọt dầu đầu tiên.
- Thay vào đó, bạn đọc bản đồ địa tầng, đo chấn động sóng âm để tìm các nếp uốn đứt gãy — nơi có áp suất ngầm và cấu trúc bẫy dầu lý tưởng nhất.
Trong ứng dụng phần mềm, các "nếp uốn đứt gãy" chính là ranh giới giao tiếp giữa các hệ thống (System Boundaries): nơi hai hệ thống khác nhau của hai tổ chức khác nhau phải trao đổi dữ liệu với nhau (như Webhook cổng thanh toán, liên kết tài khoản OAuth2 đã học ở Bài OAuth2 CSRF và State Flaws). Bất kỳ nơi nào có sự sai lệch về giả định giữa hai lập trình viên, nơi đó có lỗ hổng bảo mật.
3. Ma trận nhiệt rủi ro phân loại thế nào?
Phương pháp Heatmapping phân chia toàn bộ tính năng của một ứng dụng thành 4 vùng nhiệt độ rõ rệt:
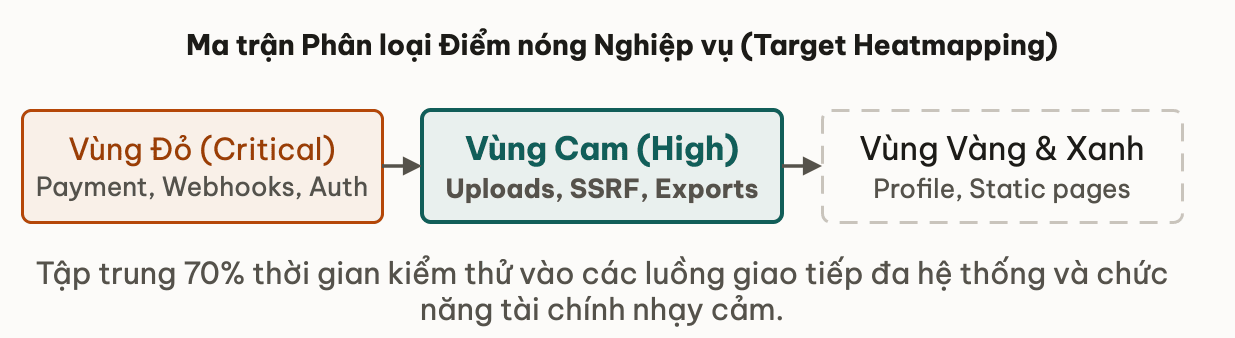
| Vùng nhiệt | Loại chức năng nghiệp vụ | Các loại lỗ hổng thường trực | Mức độ nghiêm trọng |
|---|---|---|---|
| 🔥 Vùng Đỏ (Critical Heat) | - Thanh toán & Hoàn tiền (Payment & Refunds) - Khôi phục mật khẩu & Đổi Email - Xác thực liên kết (OAuth2 SSO, SAML) - Webhooks & Tích hợp đối tác API | - Business Logic Bypass - Race Conditions (Double Spending) - Account Takeover (ATO) - Insecure Webhook Signature | Critical (P1) |
| 🟠 Vùng Cam (High Heat) | - Tải lên & Xử lý tệp (Image, PDF, XML) - Xuất báo cáo (CSV/Excel/PDF Export) - Nạp nội dung qua URL (Import avatar, preview link) - Tích hợp tin nhắn nội bộ & Chat realtime | - Server-Side Request Forgery (SSRF) - Remote Code Execution (RCE via ImageMagick) - CSV Injection / Formula Injection - BOLA / IDOR tin nhắn | High (P2) |
| 🟡 Vùng Vàng (Medium Heat) | - Cập nhật thông tin cá nhân (Profile update) - Đổi avatar, thay đổi cài đặt thông báo - Phân quyền nhóm nội bộ (Team workspace) | - Mass Assignment (Ghi đè quyền admin) - Stored XSS trong trường tên/bio - Privilege Escalation trong tổ chức | Medium (P3) |
| 🟢 Vùng Xanh (Low Heat) | - Trang chủ giới thiệu, Blog tin tức - Trang tuyển dụng, Liên hệ, FAQ - Chính sách bảo mật, Điều khoản dịch vụ | - Reflected XSS sơ cấp - Open Redirect đơn giản - Clickjacking trên trang công cộng | Low (P4/P5) |
4. Kỹ thuật mổ xẻ 3 điểm nóng hàng đầu
4.1. Điểm nóng 1: Webhook Callbacks & Xác thực chữ ký (Signature Verification)
Khi bên thứ ba (như Stripe, PayPal, VNPay) gửi thông báo giao dịch thành công, họ thường gửi kèm một header chứa chữ ký mã hóa (ví dụ: X-Hub-Signature: sha256=...).
- Điểm yếu phổ biến: Lập trình viên quên kiểm tra chữ ký trên môi trường production, hoặc chỉ kiểm tra nếu header tồn tại (nếu xóa hẳn header thì bỏ qua bước kiểm tra).
- Điểm yếu replay: Không kiểm tra trường thời gian
timestamphoặc không lưu vếtevent_id, cho phép kẻ tấn công gửi lại gói tin webhook cũ để được cộng tiền nhiều lần.
4.2. Điểm nóng 2: Chức năng nạp và xuất file (File Parsing & Conversion)
Bất kỳ khi nào máy chủ phải đọc cấu trúc của một tệp tin phức tạp:
- XML / SVG / Docx: Dễ mắc lỗ hổng XXE (XML External Entity) hoặc SSRF nếu bộ parser cho phép nạp DTD từ bên ngoài.
- Image Processing (libvips, ImageMagick): Dễ bị dính các lỗ hổng tràn bộ đệm (Memory Corruption) hoặc Command Injection qua các file ảnh chế đặc biệt (Polyglot files).
- Xuất file Excel / CSV: Nếu dữ liệu của người dùng bắt đầu bằng các ký tự công thức (
=,@,+,-), phần mềm Excel của nhân viên kế toán khi mở file có thể tự động thực thi lệnh hệ thống (Formula Injection / DDE).
Nếu một ứng dụng cho phép người dùng nhập vào một đường link trang web bất kỳ để tạo bản xem trước (Link Preview Card) giống Facebook hay Slack, chức năng này thuộc Vùng Cam (High Heat). Điểm mấu chốt nào trong kiến trúc mạng nội bộ có nguy cơ bị tấn công cao nhất?
Khi ứng dụng thực hiện hành vi tải trang web từ URL người dùng cung cấp, máy chủ backend chính là người khởi tạo kết nối. Đây là điểm nóng kinh điển của lỗ hổng Server-Side Request Forgery (SSRF): kẻ tấn công sẽ không nhập link Facebook mà nhập link tới địa chỉ metadata của đám mây (http://169.254.169.254) hoặc các cổng quản trị nội bộ (http://127.0.0.1:8080) để đánh cắp khóa bảo mật.
5. Pitfalls & Giải pháp phòng thủ triệt để
❌ Bẫy thường gặp: Phân bổ nguồn lực kiểm thử bình quân
Nhiều quy trình bảo mật phân bổ thời gian kiểm thử chia đều theo số lượng API (ví dụ: mỗi endpoint kiểm tra đúng 15 phút). Hậu quả là kiểm thử viên dành hàng giờ đồng hồ cho các trang tĩnh không có rủi ro, trong khi các luồng thanh toán và webhook phức tạp chỉ được lướt qua bề mặt.
✅ Giải pháp chuẩn mực: Thiết kế dựa trên mô hình rủi ro (Risk-Based Testing)
- Ưu tiên kiểm thử theo ma trận nhiệt: Dành 70% tổng thời gian kiểm thử cho Vùng Đỏ và Vùng Cam.
- Cô lập đặc quyền (Process Isolation): Các tác vụ phân tích file nặng hoặc render PDF bắt buộc phải chạy trong các worker container riêng biệt, không có quyền truy cập Internet và được cấp quyền hệ điều hành tối thiểu (Non-root user).
- Chuẩn hóa quy trình kiểm tra Webhook:
Luôn bắt buộc xác thực chữ ký HMAC với Shared Secret, so sánh chữ ký bằng hàm hmac an toàn thời gian (
crypto.timingSafeEqual), và lưu lại lịch sửevent_idtrong Redis để chống tấn công replay.
6. Liên hệ các bài khác
Target Heatmapping giúp định hướng chính xác mục tiêu cho các kỹ thuật tiếp theo:
- Bóc tách mã nguồn tại điểm nóng: Áp dụng kỹ thuật JavaScript Recon tại Bài 02 — JavaScript Recon: Đào tìm API ẩn từ Bundle Minify để tìm các API thuộc Vùng Đỏ.
- Thực hành săn bug độc lập: Vận dụng toàn bộ phương pháp luận trinh sát để giải mã thử thách tại Bài 04 — Mini-challenge: Phân tích Client Bundle tìm Lỗ hổng Logic.
- Mô hình hóa mối đe dọa: Ôn lại ma trận nhận diện hiểm họa tại Bài Threat Modeling & STRIDE.
7. Tóm tắt
- Target Heatmapping là phương pháp luận phân loại ứng dụng theo mức độ rủi ro nghiệp vụ để tối ưu hóa thời gian và công sức kiểm thử.
- Vùng Đỏ tập trung các chức năng thanh toán, khôi phục tài khoản và tích hợp webhook liên hệ thống — nơi chiếm hơn 80% lỗ hổng Critical.
- Vùng Cam là các tính năng xử lý tệp tin và nạp nội dung từ xa, thường tiềm ẩn nguy cơ SSRF và RCE.
- Phòng thủ theo rủi ro đòi hỏi doanh nghiệp phải cô lập tài nguyên của các tác vụ nguy hiểm và xây dựng cơ chế kiểm soát chữ ký nghiêm ngặt.
8. Tự kiểm tra
- Q1Vì sao các tính năng xử lý Webhook giữa hai hệ thống đối tác lại có xác suất xuất hiện lỗ hổng logic cao hơn các API thông thường?
- Q2Trong ma trận nhiệt, tại sao các trang web tĩnh (Vùng Xanh) hiếm khi mang lại các lỗ hổng có giá trị cao?
- Q3Lỗ hổng Formula Injection (CSV Injection) trong chức năng xuất file Excel xảy ra theo cơ chế nào?
- Q4Tại sao việc so sánh chữ ký Webhook bắt buộc phải sử dụng hàm an toàn thời gian (Constant-time comparison)?
- Q5Làm thế nào để áp dụng Target Heatmapping nhằm phát hiện nhanh lỗ hổng BOLA (Broken Object Level Authorization)?
Bài tiếp theo: Mini-challenge: Phân tích Client Bundle tìm Lỗ hổng Logic
JavaScript Recon: Đào tìm API ẩn từ Bundle Minify
Bài tiếpMini-challenge: Phân tích Client Bundle tìm Lỗ hổng Logic
Bài này có giúp bạn hiểu bản chất không?
Bài này đáng gửi cho bạn học cùng?
Copy link đã gắn nguồn — dán group, chat, hoặc LinkedIn.
Thảo luận & góp ý
Hỏi đáp về bài này