Kỹ thuật Single-Packet Attack trên HTTP/2: Triệt tiêu Network Jitter
Phân tích kỹ thuật đột phá của James Kettle: Sử dụng multiplexing và TCP packet stuffing để gửi 30 requests đồng thời trong đúng 1 packet duy nhất.
TL;DR: Trong nhiều năm, việc khai thác Race Conditions qua mạng Internet công cộng phụ thuộc phần lớn vào may rủi do hiện tượng trễ mạng không đồng đều (Network Jitter) làm các request bị phân tán vài chục mili-giây. Kỹ thuật Single-Packet Attack (công bố bởi James Kettle năm 2023) đã giải quyết triệt để rào cản này bằng cách tận dụng kiến trúc ghép kênh của HTTP/2: kẻ tấn công khởi tạo 30 luồng HTTP/2 trên cùng 1 kết nối TCP, giữ lại 1 byte cuối cùng của mỗi request, và sau đó bắn toàn bộ 30 byte cuối này trong đúng một gói tin TCP duy nhất. Máy chủ nhận gói tin và giải mã 30 requests tại cùng một thời điểm ở mức micro-giây.
1. Tại sao HTTP/1.1 bất lực trước rào cản Network Jitter?
Khi bạn gửi 20 request HTTP/1.1 đồng thời bằng script Python đa luồng (multi-threading):
- Hệ điều hành phải mở 20 socket TCP khác nhau (hoặc tái sử dụng một nhóm nhỏ connection pool).
- Từng socket trải qua quá trình bắt tay TCP 3-way handshake và TLS handshake độc lập.
- Trên đường truyền Internet từ client đến server, mỗi gói tin đi qua hàng chục router với hàng đợi (packet queue) và độ trễ biến thiên ngẫu nhiên (gọi là network jitter).
Dù bạn có dùng kỹ thuật "rào cản đồng bộ" (threading.Barrier) ở máy client chuẩn xác tới từng nano-giây, thì khi các gói tin di chuyển qua Internet:
Client (t=0ms) ----> [Internet Jitter ±15ms] ----> Server (t=12ms, 25ms, 41ms...)
Kết quả là các request chạm tới reverse proxy và application server của mục tiêu cách nhau từ 10ms đến 50ms. Nếu race window của ứng dụng chỉ vỏn vẹn 2ms (thời gian giữa câu lệnh SELECT balance và UPDATE balance), xác suất để 2 request lọt vào cùng một race window gần như bằng 0. Người thử nghiệm bảo mật thường vội vàng kết luận: "Ứng dụng không dính race condition", dù lỗ hổng logic vẫn sờ sờ ở backend.
2. Kỹ thuật Single-Packet Sync trên HTTP/2 hoạt động thế nào?
HTTP/2 thay đổi hoàn toàn cuộc chơi nhờ cơ chế Multiplexing (ghép kênh). Thay vì mở nhiều kết nối TCP, HTTP/2 chỉ sử dụng một kết nối TCP duy nhất và chia nhỏ dữ liệu thành các khung nhị phân (Frames) gán theo ID luồng (Stream ID).
Kỹ thuật Single-Packet Attack hoạt động theo 2 pha rõ rệt:
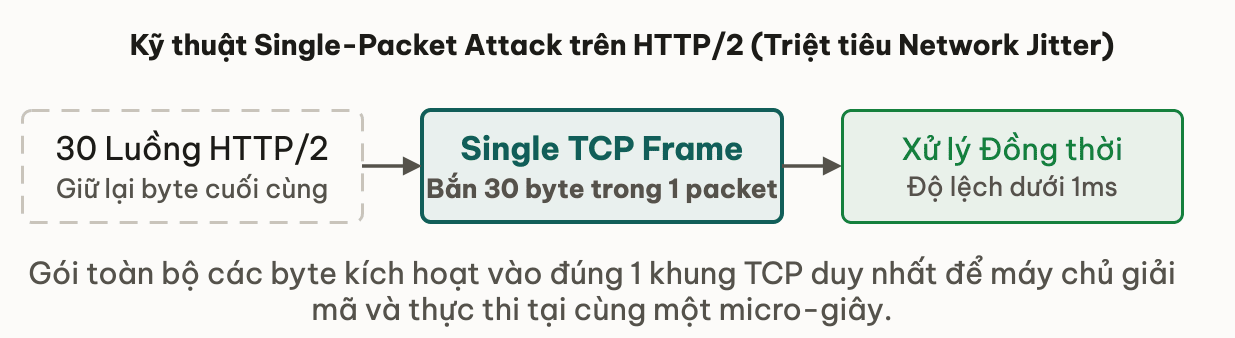
Pha 1: Pre-send và Warm-up (Khởi tạo luồng)
- Kẻ tấn công mở 1 kết nối TCP + TLS tới máy chủ mục tiêu và đàm phán giao thức
h2qua ALPN. - Với mỗi request muốn race (ví dụ 30 requests áp mã giảm giá): gửi toàn bộ phần Header Frames và gần như toàn bộ Data Frames.
- Giữ lại 1 byte cuối cùng của request body (hoặc không gửi cờ
END_STREAM). - Lúc này, reverse proxy hoặc web server đã nhận được phần đầu của cả 30 requests. Nó cấp phát bộ đệm và trạng thái trong bộ nhớ, nhưng chưa bàn giao request cho backend application vì request chưa hoàn tất.
Pha 2: The Final Packet (Nhồi 30 bytes kết thúc vào 1 gói tin TCP)
- Tắt thuật toán Nagle (
TCP_NODELAY = Falsehoặc gom thủ công vào buffer của socket). - Ghi đồng loạt 30 byte cuối (kèm cờ
END_STREAM) vào socket buffer rồi gọi lệnh flush đúng 1 lần. - Toàn bộ 30 bytes này nằm gọn trong một frame TCP duy nhất (dưới kích thước MTU 1500 bytes).
- Khi card mạng của máy chủ nhận được đúng 1 gói TCP đó, kernel ngắt phần cứng (hardware interrupt), giải mã gói tin, và bắn 30 sự kiện
stream completevào event loop của web server gần như tại cùng 1 micro-giây!
Toàn bộ độ trễ Internet giữa client và server bị triệt tiêu 100%, vì dù gói tin đi chậm hay nhanh, 30 request vẫn nằm chung một buồng lái!
3. Hiện thực hóa kiểm thử với Python và Turbo Intruder
Trên thực tế, bạn có thể triển khai kỹ thuật này bằng tiện ích Turbo Intruder (tích hợp trong Burp Suite) hoặc viết script Python thuần với thư viện h2. Dưới đây là logic cốt lõi khi viết script Turbo Intruder:
# Turbo Intruder race condition script with single-packet sync
def queueRequests(target, wordlists):
    engine = RequestEngine(
        endpoint=target.endpoint,
        concurrentConnections=1,
        engine=Engine.BURP2  # HTTP/2 engine
    )

    # Queue 20 identical requests, all tied to the same gate
    for i in range(20):
        engine.queue(target.req, gate='race_gate')

    # Release the gate to send final bytes in a single TCP packet
    engine.openGate('race_gate')

def handleResponse(req, interesting):
    table.add(req)
Nếu bạn muốn viết script độc lập không cần Burp Suite để tích hợp vào quy trình CI/CD security test, thư viện Python h2 kết hợp với raw socket cho phép kiểm soát từng frame:
import socket
import ssl
import h2.connection
import h2.events

def send_single_packet_race(host, port, path, token, count=20):
    # Establish TLS connection with ALPN HTTP/2
    ctx = ssl.create_default_context()
    ctx.set_alpn_protocols(['h2'])
    raw_sock = socket.create_connection((host, port))
    sock = ctx.wrap_socket(raw_sock, server_hostname=host)

    conn = h2.connection.H2Connection()
    conn.initiate_connection()
    sock.sendall(conn.data_to_send())

    stream_ids = []
    # Send headers for all streams without closing
    for _ in range(count):
        stream_id = conn.get_next_available_stream_id()
        stream_ids.append(stream_id)
        headers = [
            (':method', 'POST'),
            (':authority', host),
            (':scheme', 'https'),
            (':path', path),
            ('authorization', f'Bearer {token}'),
            ('content-type', 'application/json'),
            ('content-length', '2')
        ]
        conn.send_headers(stream_id, headers, end_stream=False)
        # Send first byte of body '{'
        conn.send_data(stream_id, b'{', end_stream=False)

    # Flush headers and partial data
    sock.sendall(conn.data_to_send())

    # Final byte '}' with end_stream=True for all streams
    for sid in stream_ids:
        conn.send_data(sid, b'}', end_stream=True)

    # Transmit all final bytes in one packet
    sock.sendall(conn.data_to_send())
Điều gì sẽ xảy ra nếu kích thước tổng cộng của các frame hoàn tất vượt quá giá trị MTU (thường là 1500 bytes)? Hệ điều hành client sẽ tự động chia nhỏ buffer thành 2 gói TCP khác nhau, và tính đồng bộ tuyệt đối của Single-Packet Attack sẽ bị suy giảm một phần (chia thành 2 cụm request). Do đó, chỉ nên giữ 1 byte duy nhất cho frame cuối cùng của mỗi stream!
4. AI Copilot Slot: Prompt hỗ trợ dựng kịch bản kiểm thử đồng bộ
Khi cần viết script kiểm thử tự động cho một endpoint phức tạp (có dynamic CSRF token hoặc signature), bạn có thể dùng prompt sau:
Bạn là kỹ sư kiểm thử bảo mật chuyên sâu về Concurrency và HTTP/2.
Tôi cần kiểm thử khả năng chống Race Condition của endpoint sau:
- URL: POST https://target.internal/api/v1/giftcode/redeem
- Body: {"code": "WELCOME2026"}
- Auth: Bearer token

Hãy viết một script Python hoàn chỉnh sử dụng thư viện h2 (không dùng requests hay httpx thông thường) để:
1. Đàm phán kết nối TLS với ALPN h2.
2. Gửi trước headers và một phần body cho 30 streams đồng thời trên cùng kết nối.
3. Gom toàn bộ cờ kết thúc (end_stream) của 30 streams vào đúng một buffer TCP duy nhất để triệt tiêu network jitter.
4. Đọc toàn bộ response trả về và in ra bảng thống kê số lượng mã 200 OK vs 400 Bad Request.
5. Bẫy thường gặp khi thực chiến
- Backend chạy qua Nginx / Cloudflare chuyển đổi về HTTP/1.1 (Protocol Downgrade): Nếu reverse proxy phía trước nhận HTTP/2 nhưng kết nối ngược vào application server qua HTTP/1.1 keep-alive thông thường, tính đồng bộ của Single-Packet Attack vẫn được duy trì rất tốt vì reverse proxy tiếp nhận các stream cùng lúc và chuyển tiếp vào mạng nội bộ (LAN latency chỉ dưới 0.1ms).
- Kích thước gói tin vượt ngưỡng MTU: Như đã phân tích, giữ payload cuối thật tối giản (chỉ 1 byte hoặc header rỗng kết thúc stream) để đảm bảo 30-50 stream frames đều nằm gọn trong frame 1500 bytes.
- Giới hạn
SETTINGS_MAX_CONCURRENT_STREAMS: Mỗi máy chủ HTTP/2 gửi thông số cấu hình giới hạn số luồng đồng thời tối đa (mặc định thường là 100). Đừng cố gửi 500 stream một lần; hãy giữ số lượng trong khoảng 20-40 stream để tránh bị server gửi lệnhRST_STREAMtừ chối kết nối.
6. Liên hệ các bài khác
- Bài trước: Bản chất Concurrency & Khái niệm Race Window — Hiểu rõ cơ chế TOCTOU và cách hình thành cửa sổ thời gian.
- Nền tảng giao thức: Giao thức HTTP dưới lăng kính bảo mật — Ôn lại cấu trúc kết nối TCP, keep-alive và cơ chế frame nhị phân của HTTP/2.
- Bài tiếp theo: Database Locking & Kỹ thuật vá Race Condition chuẩn — Tìm hiểu cách áp dụng cơ chế khóa mức database để triệt tiêu hoàn toàn race window.
- Q1Tại sao gửi 30 request HTTP/1.1 đồng thời bằng multi-threading vẫn khó kích hoạt được race condition qua mạng Internet?
- Q2Kỹ thuật Single-Packet Attack tận dụng đặc tính nào của giao thức HTTP/2?
- Q3Tại sao trong pha 1 của Single-Packet Attack, client lại giữ lại 1 byte cuối cùng của request?
- Q4Nếu kích thước dữ liệu kết thúc của 50 luồng vượt quá 1500 bytes (MTU), điều gì sẽ xảy ra?
- Q5Thông số HTTP/2 nào quy định số lượng stream tối đa mà client có thể mở đồng thời trên một kết nối?
Bản chất Concurrency: Cửa sổ Race Window và Limit Overrun
Bài tiếpKhóa Cơ sở dữ liệu: Optimistic, Pessimistic và Postgres Advisory Locks
Bài này có giúp bạn hiểu bản chất không?
Bài này đáng gửi cho bạn học cùng?
Copy link đã gắn nguồn — dán group, chat, hoặc LinkedIn.
Thảo luận & góp ý
Hỏi đáp về bài này