Viết Báo cáo Bug Bounty & Pentest: CVSS, Impact và Remediation
Kỹ năng mềm then chốt của chuyên gia bảo mật: Cách tính điểm CVSSv3.1 và CVSSv4.0, trình bày tác động kinh doanh (Business Impact) và viết Remediation Diff.
TL;DR: Rất nhiều thợ săn bug dù tìm được lỗ hổng kỹ thuật xuất sắc nhưng lại nhận điểm đánh giá thấp hoặc tiền thưởng bị cắt giảm chỉ vì kỹ năng báo cáo yếu kém. Một báo cáo bảo mật đạt điểm cao nhất trên HackerOne hay Bugcrowd đòi hỏi sự cân bằng giữa 4 yếu tố: Tiêu đề rõ ràng theo chuẩn, phân tích nguyên nhân gốc rễ (Root Cause) không đổ lỗi, chứng minh tác động kinh doanh thực tế (Business Impact) thay vì lý thuyết chung chung, và đặc biệt là cung cấp một bản vá mã nguồn cụ thể (Remediation Diff) giúp lập trình viên có thể fix ngay trong ngày.
1. Tại sao kỹ năng viết báo cáo quyết định giá trị của lỗ hổng?
Trong thế giới an toàn thông tin chuyên nghiệp, một lỗ hổng chỉ có giá trị khi nó được:
- Đội ngũ Triage hiểu đúng và công nhận mức độ nghiêm trọng.
- Ban quản lý (CISO / Engineering Lead) phê duyệt độ ưu tiên để đưa vào Sprint xử lý khẩn cấp.
- Đội ngũ lập trình viên hiểu rõ nguyên nhân cốt lõi và cách vá mà không làm hỏng tính năng nghiệp vụ.
Nếu bạn viết một báo cáo cẩu thả: "Tôi tìm thấy lỗi SQL Injection ở trang tìm kiếm, hãy trả thưởng cho tôi", báo cáo đó gần như chắc chắn sẽ bị đóng hoặc hạ mức độ nghiêm trọng xuống Informative.
Ngược lại, một báo cáo được trình bày khoa học, có bằng chứng tái hiện từng bước, phân tích vector điểm số CVSS rõ ràng và đính kèm bản vá Git Diff cụ thể sẽ giúp bạn nhận được sự tôn trọng cao độ từ đội ngũ kỹ thuật đối tác.
2. Cách tính toán điểm số CVSS v3.1 / v4.0 chính xác và thuyết phục
Hệ số CVSS (Common Vulnerability Scoring System) là thước đo tiêu chuẩn toàn cầu để phân loại lỗ hổng thành 4 mức: Low (0.1–3.9), Medium (4.0–6.9), High (7.0–8.9), và Critical (9.0–10.0).
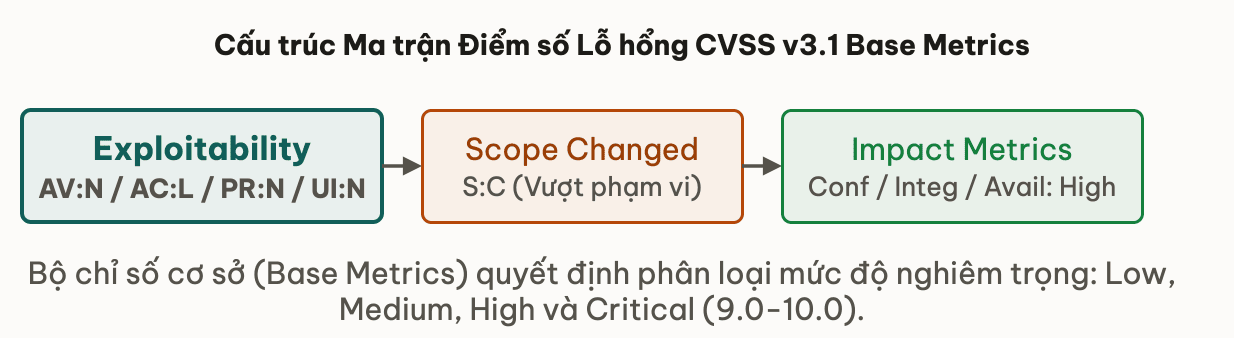
Bộ chỉ số cơ sở (Base Metrics) bao gồm hai nhóm chính:
Nhóm 1: Khả năng khai thác (Exploitability Metrics)
- Attack Vector (AV): Network (
AV:N), Adjacent (AV:A), Local (AV:L), Physical (AV:P). Hầu hết các lỗi web đều làAV:N(khai thác qua Internet). - Attack Complexity (AC): Low (
AC:L) nếu tấn công lặp lại được 100% không phụ thuộc điều kiện đặc biệt; High (AC:H) nếu cần điều kiện chạy đua luồng ngẫu nhiên hoặc vị trí mạng Man-in-the-Middle. - Privileges Required (PR): None (
PR:N) nếu không cần đăng nhập; Low (PR:L) nếu cần tài khoản người dùng bình thường; High (PR:H) nếu cần quyền Admin. - User Interaction (UI): None (
UI:N) nếu khai thác hoàn toàn tự động; Required (UI:R) nếu cần nạn nhân click link hoặc bấm chuột (như CSRF, Phishing).
Nhóm 2: Tác động (Impact Metrics)
- Scope (S): Unchanged (
S:U) nếu lỗi chỉ ảnh hưởng đến thành phần bị tấn công; Changed (S:C) nếu lỗ hổng cho phép kẻ tấn công phá vỡ ranh giới quyền hạn để kiểm soát thành phần khác (ví dụ: SSRF từ web server chọc vào cloud hypervisor hoặc metadata service). - Confidentiality (C) / Integrity (I) / Availability (A): Đánh giá mức độ None (
N), Low (L), hoặc High (H) đối với ba trụ cột Bảo mật, Toàn vẹn và Sẵn sàng.
Ví dụ một chuỗi CVSS Vector chuẩn cho một lỗi RCE không cần đăng nhập:
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H $\implies$ Score: 9.8 (Critical).
Điều gì làm cho điểm số CVSS nhảy vọt từ High (7.x - 8.x) lên Critical (9.x)?
Hai yếu tố quyết định lớn nhất là: PR:N (kẻ tấn công ngoài Internet không cần tài khoản) kết hợp với UI:N (tấn công trực tiếp vào server mà không cần lừa nạn nhân click link) tác động mức High lên cả C, I, A.
3. Cấu trúc một báo cáo kỹ thuật chuẩn mực (Template 5 phần)
Một bản báo cáo chuyên nghiệp nên tuân thủ khung chuẩn sau:
1. Tiêu đề (Standard Title)
Cấu trúc: [Vulnerability Type] in [Component/Endpoint] allows [Impact]
Ví dụ: Remote Code Execution in Report Generation API via Unsanitized SSTI in footer parameter
2. Tóm tắt & Tác động kinh doanh (Summary & Business Impact)
Không chỉ dừng lại ở thuật ngữ kỹ thuật, hãy mô tả bằng ngôn ngữ kinh doanh: "Lỗ hổng cho phép kẻ tấn công chưa xác thực ngoài Internet trích xuất toàn bộ cơ sở dữ liệu khách hàng (bao gồm 500.000 số điện thoại và thông tin thẻ tín dụng), vi phạm trực tiếp các tiêu chuẩn bảo vệ dữ liệu PCI-DSS và GDPR, gây thiệt hại nghiêm trọng về uy tín thương hiệu."
3. Phân tích nguyên nhân gốc rễ (Root Cause Analysis)
Trích dẫn chính xác dòng code bị lỗi (nếu làm Whitebox Pentest):
// Vulnerable snippet in InvoiceService.java:142
// Direct string interpolation into SpEL parser without ExpressionParserContext
Expression exp = parser.parseExpression(userInput);
4. Các bước tái hiện chi tiết (Step-by-step Reproduction)
Đánh số thứ tự 1, 2, 3 rõ ràng, đính kèm curl command hoặc script Python PoC.
5. Khuyến nghị khắc phục (Remediation Diff)
Cung cấp giải pháp chuẩn kiến trúc kèm git diff.
4. Nghệ thuật viết Remediation Diff: Giúp lập trình viên vá lỗi ngay
Thay vì chỉ đưa ra lời khuyên chung chung như "Hãy sanitize input của người dùng", một chuyên gia bảo mật thực thụ sẽ cung cấp đoạn mã so sánh cụ thể:
--- a/src/main/java/com/company/service/InvoiceService.java
+++ b/src/main/java/com/company/service/InvoiceService.java
@@ -140,8 +140,8 @@ public class InvoiceService {
-    // VULNERABLE: Direct SpEL execution on user input
-    Expression exp = parser.parseExpression(templateString);
-    return exp.getValue(context, String.class);
+    // REMEDIATION: Use SimpleEvaluationContext to restrict reflection and method invocation
+    EvaluationContext safeContext = SimpleEvaluationContext.forReadOnlyDataBinding().build();
+    Expression exp = parser.parseExpression(templateString);
+    return exp.getValue(safeContext, String.class);
Hành động nhỏ này rút ngắn thời gian sửa lỗi của đội ngũ kỹ thuật từ 3 ngày xuống còn 30 phút, đồng thời ngăn chặn triệt để tình trạng lập trình viên "vá lỗi bằng regex" dẫn tới bypass mới.
5. AI Copilot Slot: Prompt hỗ trợ soạn thảo báo cáo bảo mật và tính toán CVSS vector
Tôi vừa kiểm thử thành công một lỗ hổng:
- Mục tiêu: Endpoint POST /api/v1/export/pdf
- Cơ chế: Tham số 'watermark_url' nhận URL từ client và server tự động tải về mà không chặn IP nội bộ.
- Khai thác: Bắn URL 'http://169.254.169.254/latest/meta-data/iam/security-credentials/app-role' lấy được AWS Secret Keys.
- Không cần tài khoản đăng nhập.

Hãy soạn thảo một báo cáo bảo mật chuẩn mực:
1. Đặt tiêu đề theo chuẩn chuyên nghiệp.
2. Tính toán chuỗi CVSS:3.1 Vector chính xác và giải thích từng chỉ số (AV, AC, PR, UI, S, C, I, A).
3. Viết phần Business Impact bằng ngôn ngữ dành cho CISO.
4. Liệt kê các bước tái hiện (Steps to Reproduce) mạch lạc.
5. Viết Remediation Diff đề xuất giải pháp chặn IP loopback/link-local và tắt follow redirects.
6. Liên hệ các bài khác
- Bài trước: Viết Script PoC Tự Động Hóa: Ổn định và Độc lập — Chuẩn bị mã nguồn bằng chứng để đính kèm vào báo cáo.
- Nền tảng phân tích rủi ro: Threat Modeling & Mô hình STRIDE — Phân loại mối đe dọa và đánh giá bề mặt tấn công.
- Bài tiếp theo: Mini-challenge: Xâu chuỗi 3 lỗ hổng chiếm quyền máy chủ — Áp dụng toàn diện kỹ năng xâu chuỗi, lập script PoC và soạn thảo báo cáo hoàn chỉnh.
- Q1Chỉ số Scope (S) trong CVSS v3.1 có ý nghĩa gì và khi nào nó được đánh giá là Changed (S:C)?
- Q2Tại sao phần Business Impact trong báo cáo bảo mật lại quan trọng đối với ban quản lý dự án?
- Q3Remediation Diff mang lại lợi ích gì vượt trội so với các khuyến nghị vá lỗi chung chung?
- Q4Chuỗi CVSS vector nào sau đây mô tả một lỗ hổng RCE không cần đăng nhập, khai thác qua mạng không cần người dùng tương tác?
- Q5Trong cấu trúc tiêu đề báo cáo chuẩn, 3 thành phần bắt buộc phải có là gì?
Viết Script PoC Tự Động Hóa: Ổn định và Độc lập
Bài tiếpMini-challenge: Xâu chuỗi 3 lỗ hổng chiếm quyền máy chủ
Bài này có giúp bạn hiểu bản chất không?
Bài này đáng gửi cho bạn học cùng?
Copy link đã gắn nguồn — dán group, chat, hoặc LinkedIn.
Thảo luận & góp ý
Hỏi đáp về bài này