JavaScript Recon: Đào tìm API ẩn từ Bundle Minify
Kỹ thuật giải phẫu mã nguồn client-side: khôi phục Source Maps, trích xuất API routes ẩn, phân tích tham số ngầm và phát hiện secret keys rò rỉ.
TL;DR: Các ứng dụng Single Page Application (React, Vue, Next.js) đóng gói toàn bộ logic nghiệp vụ, danh sách endpoint và cấu trúc route vào các file JavaScript tĩnh tải về máy người dùng. Dù mã nguồn đã được minify và obfuscate, cấu trúc cú pháp của các lệnh gọi fetch hay axios vẫn giữ nguyên chuỗi đường dẫn API. Bằng cách sử dụng công cụ khôi phục Source Maps (.map), phân tích cú pháp AST và viết regex bóc tách tự động, chuyên gia bảo mật có thể phát hiện các endpoint quản trị ẩn (/admin/v1/export-users), các tham số chưa công bố (Mass Assignment) và các API keys nhạy cảm bị lập trình viên hardcode vào client-side bundle.
1. Scenario — Nút bấm ẩn trong tệp bundle 5MB
Một ngân hàng số ra mắt cổng dịch vụ khách hàng trực tuyến viết bằng Next.js. Giao diện người dùng dành cho khách hàng thông thường chỉ có các chức năng cơ bản: xem số dư, lịch sử giao dịch và gửi yêu cầu hỗ trợ. Mọi menu dẫn tới tính năng quản trị viên đều đã bị ẩn hoàn toàn khỏi thanh điều hướng (Navigation Bar).
Một kiểm thử viên bảo mật tải về toàn bộ các file .js tĩnh trong thư mục /_next/static/chunks/ (tổng dung lượng khoảng 5MB mã nguồn đã minify thành một dòng duy nhất với các biến rút gọn như e, t, n). Sử dụng một script trích xuất chuỗi đường dẫn URL, kiểm thử viên phát hiện một endpoint API hoàn toàn không xuất hiện trên giao diện:
/api/v2/internal/batch-account-statement?format=pdf&bypass_audit=true
Không chỉ vậy, kiểm thử viên còn phát hiện một tham số ẩn: role_override: "compliance_officer". Khi gửi request trực tiếp tới endpoint này qua Postman với token của khách hàng thông thường kèm theo tham số bypass_audit=true, hệ thống lập tức xuất ra toàn bộ sao kê tài khoản của người dùng khác (lỗ hổng BOLA kết hợp Mass Assignment). Nhóm phát triển đã chủ quan nghĩ rằng: "Nếu không vẽ nút bấm trên giao diện web, người dùng sẽ không bao giờ biết được endpoint này tồn tại".
2. Analogy — Tấm bản đồ vẽ bằng mực tàng hình và kính lọc ánh sáng
Hãy hình dung bạn bước vào một tòa nhà hành chính công:
- Người hướng dẫn chỉ đưa cho bạn tờ rơi liệt kê 3 phòng: Phòng Lễ tân, Phòng Tiếp dân, và Phòng Thu phí.
- Tuy nhiên, trong túi áo của bạn là chiếc sơ đồ thiết kế kiến trúc toàn bộ tòa nhà do nhà thầu để quên ở sảnh. Sơ đồ này vẽ chi tiết vị trí của Căn hầm tài chính, Phòng giám sát camera nội bộ và Lối thoát hiểm khẩn cấp.
File JavaScript bundle trên trình duyệt của người dùng chính là tấm sơ đồ thiết kế kiến trúc bị bỏ quên. Dù các phòng VIP không có biển chỉ dẫn ngoài sảnh, vị trí cửa ra vào và chìa khóa vẫn nằm nguyên vẹn trong bản vẽ mà trình duyệt đang lưu giữ.
3. Vì sao mã nguồn Minify vẫn làm rò rỉ cấu trúc hệ thống?
Rất nhiều lập trình viên nhầm lẫn giữa Nén mã nguồn (Minification) và Mã hóa an toàn (Encryption):
| Tiêu chí | Minification / Obfuscation | Encryption (Mã hóa thực thụ) |
|---|---|---|
| Mục đích | Giảm dung lượng file tải qua mạng, rút gọn tên biến | Bảo vệ tính bí mật của dữ liệu trước người không có khóa |
| Bản chất | Xóa khoảng trắng, đổi tên biến userName thành a | Dùng thuật toán mật mã (AES, RSA) biến văn bản thành byte vô nghĩa |
| Trình duyệt | Bắt buộc phải đọc và thực thi được mã JavaScript gốc | Cần khóa giải mã riêng mới có thể đọc được nội dung |
| Giá trị bảo mật | Bằng 0: Mọi chuỗi string literal (URLs, keys) giữ nguyên | Tuyệt đối: Không thể đọc được nếu không có khóa |
Các chuỗi ký tự cố định như "/api/v1/auth/refresh" hoặc "X-API-KEY" bắt buộc phải được giữ nguyên vẹn 100% để trình duyệt có thể gửi đúng định dạng HTTP request. Đây chính là mỏ neo hoàn hảo để trích xuất dữ liệu.
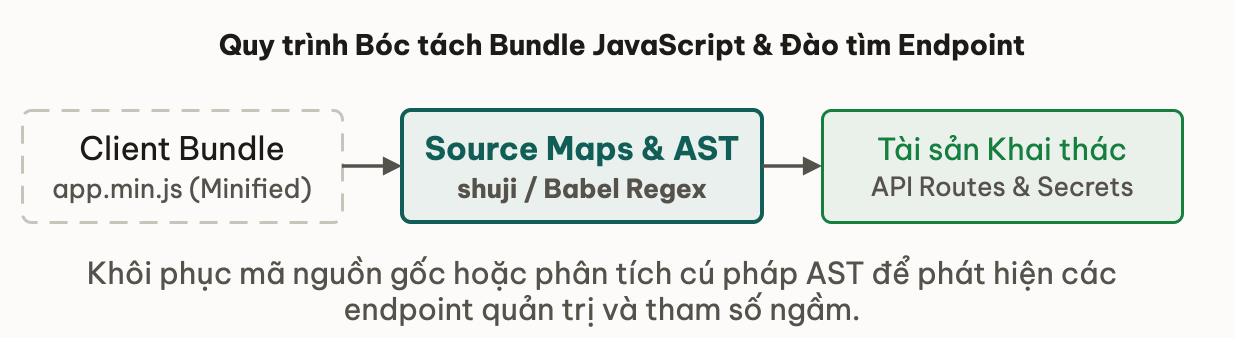
4. Kỹ thuật khai thác JavaScript Reconnaissance diễn ra như thế nào?
4.1. Khôi phục Source Maps (.map files)
Khi phát triển ứng dụng bằng TypeScript hoặc ES6+, các công cụ như Webpack hay Vite sinh ra các file Source Map (.js.map) để giúp lập trình viên debug trực tiếp trên code gốc bằng Chrome DevTools. Nếu cấu hình build production không tắt cờ này, file .map sẽ nằm công khai trên web server:
GET /_next/static/chunks/main-app.js.map HTTP/1.1
Host: target.com
Chỉ cần một công cụ dòng lệnh như shuji hoặc restore-source-tree, bạn có thể tái tạo nguyên vẹn 100% cây thư mục mã nguồn TypeScript ban đầu, bao gồm cả các file comment nội bộ của lập trình viên:
# Cai dat va giai nen source map nguoc ve source goc
npm install -g restore-source-tree
restore-source-tree --out recovered_src/ app.bundle.js.map
4.2. Trích xuất Endpoint và Regex Secrets tự động
Khi không có file Source Map, chúng ta sử dụng kỹ thuật phân tích tĩnh (Static String Extraction) qua script Python. Dưới đây là script mẫu sử dụng regex chuẩn mực để đào tìm endpoint API và các secret keys phổ biến:
import re, requests

REGEX_ENDPOINTS = r"""(?:"|')((?:/api/|/v[1-9]/|/rest/)[a-zA-Z0-9_\-/]+)(?:"|')"""
REGEX_SECRETS = {
    "Stripe Key": r"sk_live_[0-9a-zA-Z]{24}",
    "AWS Access Key": r"AKIA[0-9A-Z]{16}",
    "Firebase URL": r"https://[a-z0-9.-]+\.firebaseio\.com",
    "Generic Bearer": r"bearer\s+[a-zA-Z0-9_\-\.]{20,}"
}

def analyze_js_file(js_url: str):
    """Download JS bundle and extract endpoints and leaked tokens."""
    res = requests.get(js_url, timeout=10)
    content = res.text

    # 1. Extract API routes
    endpoints = set(re.findall(REGEX_ENDPOINTS, content))
    print(f"[+] Tim thay {len(endpoints)} API endpoints:")
    for ep in sorted(endpoints):
        print(f"    - {ep}")

    # 2. Extract potential leaked secrets
    print("\n[*] Kiem tra rò rỉ Secret Keys:")
    for key_name, pattern in REGEX_SECRETS.items():
        matches = set(re.findall(pattern, content, re.IGNORECASE))
        if matches:
            print(f"    [!] Phat hien {key_name}: {matches}")

if __name__ == "__main__":
    analyze_js_file("https://example.com/static/js/main.chunk.js")
4.3. Bóc tách AST để tìm tham số ngầm (Parameter Mining)
Bằng cách phân tích Cây cú pháp trừu tượng (AST) của JavaScript qua thư viện esprima hoặc @babel/parser, chúng ta có thể tìm kiếm các khối lệnh định nghĩa tham số request:
// Doan ma minified trong bundle
axios.post("/api/v1/user/profile", {
  name: e.name,
  email: e.email,
  // Developer de quen tham so test noi bo:
  is_admin: false,
  credit_limit: 5000
});
Qua AST, kiểm thử viên phát hiện ngay 2 trường tham số nguy hiểm: is_admin và credit_limit. Đây là tiền đề cho tấn công Mass Assignment đã học ở Bài REST API BOLA và Mass Assignment.
Thử ngẫmNếu một API key của dịch vụ bên thứ ba (như Google Maps API Key hoặc Stripe Publishable Key) xuất hiện trong file JavaScript, liệu đó có phải là một lỗ hổng bảo mật rò rỉ token không?
Không phải mọi key xuất hiện trong client bundle đều là lỗi. Các Publishable keys (pk_live_...) hay Google Maps API key vốn được thiết kế để nhúng vào client-side. Lỗ hổng chỉ xảy ra khi đó là Private/Secret key (sk_live_..., database credentials, hoặc JWT secret) cho phép quyền ghi hoặc đọc dữ liệu người dùng khác.
// Next.js configuration file: next.config.js
module.exports = {
env: {
  PAYMENT_GATEWAY_SECRET: process.env.PAYMENT_GATEWAY_SECRET,
  DATABASE_INTERNAL_URL: "postgresql://app:P@[email protected]/prod"
},
productionBrowserSourceMaps: true
};5. Pitfalls & Giải pháp phòng thủ triệt để
❌ Bẫy thường gặp: Tin tưởng vào obfuscation
Nhiều nhóm lập trình sử dụng các công cụ làm rối mã (JavaScript Obfuscator) với hy vọng giấu được logic. Kẻ tấn công chỉ cần chạy qua các công cụ De-obfuscator hoặc đặt breakpoint trong Chrome DevTools khi hàm fetch được kích hoạt là toàn bộ dữ liệu giải mã sẽ hiện nguyên hình trong bộ nhớ.
✅ Giải pháp chuẩn mực: Bảo vệ mã nguồn ở tầng kiến trúc
- Vô hiệu hóa Source Maps trên Production:
Cấu hình công cụ đóng gói (Webpack, Vite, Next.js) không xuất file
.maplên môi trường công cộng.JavaScript// next.config.js module.exports = { productionBrowserSourceMaps: false }; - Nguyên tắc phân tách biến môi trường (Environment Isolation):
Chỉ những biến có tiền tố công khai rõ ràng (ví dụ:
NEXT_PUBLIC_) mới được phép lọt xuống client. Mọi secret key nhạy cảm bắt buộc chỉ tồn tại ở runtime máy chủ backend. - Phân quyền ở tầng API thay vì ẩn giao diện: Không bao giờ dựa vào việc "giấu nút bấm". Mọi endpoint API backend bắt buộc phải kiểm tra quyền hạn (Role-Based Access Control) độc lập đối với từng request gửi lên, bất kể request đó đến từ trang quản trị hay từ cURL.
6. Liên hệ các bài khác
Kỹ thuật bóc tách JavaScript mở đường cho nhiều hướng khai thác chuyên sâu tiếp theo:
- Trinh sát hạ tầng trước khi đọc code: Kết hợp danh sách endpoint đào được với kỹ thuật tìm Origin server tại Bài 01 — Asset Discovery & Kỹ thuật Mở rộng Phạm vi.
- Lựa chọn điểm nóng để săn bug: Sau khi có danh sách hàng trăm API route, học cách ưu tiên vùng tấn công tại Bài 03 — Target Heatmapping: Định vị Điểm nóng Nghiệp vụ.
- Khai thác tham số ẩn: Áp dụng tham số vừa bóc tách để tấn công leo quyền theo kỹ thuật tại Bài REST API BOLA và Mass Assignment.
7. Tóm tắt
- File JavaScript tĩnh trên trình duyệt là tài sản công cộng; việc nén mã (Minification) hoàn toàn không có giá trị bảo mật.
- Để lộ file Source Maps (
.map) cho phép kẻ tấn công khôi phục 100% mã nguồn ban đầu của ứng dụng. - Bóc tách regex và phân tích AST giúp thu thập danh sách API routes nội bộ, các tham số bí mật và phát hiện secret keys bị hardcode.
- Khóa bí mật backend và endpoint quản trị phải được bảo vệ bằng cơ chế xác thực máy chủ, tuyệt đối không trông cậy vào việc giấu giao diện người dùng.
8. Tự kiểm tra
- Q1Vì sao việc nén và làm rối mã nguồn JavaScript (Minification & Obfuscation) không thể ngăn chặn việc phát hiện các API endpoints?
- Q2Source Map là gì và tại sao việc để lộ file Source Map trên môi trường production lại là rủi ro bảo mật nghiêm trọng?
- Q3Trong Next.js, làm thế nào để đảm bảo một biến môi trường không bao giờ bị rò rỉ xuống client bundle?
- Q4Phân biệt sự khác nhau giữa Public API Key (như Stripe Publishable Key) và Secret API Key khi tìm thấy trong file JavaScript?
- Q5Kỹ thuật Parameter Mining từ mã JavaScript hỗ trợ phát hiện lỗ hổng Mass Assignment như thế nào?
Bài tiếp theo: Target Heatmapping: Định vị Điểm nóng Nghiệp vụ
Asset Discovery & Kỹ thuật Mở rộng Phạm vi (Scope Expansion)
Bài tiếpTarget Heatmapping: Định vị Điểm nóng Nghiệp vụ
Bài này có giúp bạn hiểu bản chất không?
Bài này đáng gửi cho bạn học cùng?
Copy link đã gắn nguồn — dán group, chat, hoặc LinkedIn.
Thảo luận & góp ý
Hỏi đáp về bài này