Nguyên lý Taint Analysis: Từ Source đến Sink
Mô hình toán học của luồng phân tích ô nhiễm: Phân định Source, Sanitizer, Sink và cách dựng đồ thị luồng điều khiển Control Flow Graph (CFG).
TL;DR: Taint Analysis là phương pháp luận nền tảng của mọi công cụ kiểm thử mã nguồn tĩnh (SAST). Bản chất của kỹ thuật này coi mọi dữ liệu nhập từ thế giới bên ngoài (HTTP parameters, headers, cookies, message queue) là "ô nhiễm" (Tainted / Source). Dữ liệu này chỉ trở nên an toàn khi đi qua một hàm làm sạch chuẩn mực (Sanitizer / Validator). Nếu một nhánh thực thi đưa dữ liệu ô nhiễm chạm tới các hàm nhạy cảm của hệ thống (Sink: SQL query, system command, template evaluator), một lỗ hổng bảo mật chắc chắn tồn tại.
1. Scenario — Chuyến hành trình của một tham số qua 5 tầng code
Một ứng dụng thương mại điện tử triển khai tính năng xuất sao kê đơn hàng sang file PDF. Ở tầng Controller, lập trình viên nhận tham số từ request:
@GetMapping("/export")
public ResponseEntity<Resource> exportInvoice(@RequestParam("docId") String docId) {
    return reportService.generateReport(docId);
}
Nhìn lướt qua Controller, code trông có vẻ rất sạch sẽ. Dữ liệu docId được truyền vào reportService.generateReport(), bên trong phương thức này lại gọi sang pdfGenerator.buildDocument(docId), tiếp tục đi qua storageHelper.resolvePath(docId) và cuối cùng kết thúc tại dòng lệnh:
// StorageHelper layer - Critical command execution sink
Process process = Runtime.getRuntime().exec("generate_pdf.sh --id " + docId);
Dữ liệu do người dùng kiểm soát đã đi xuyên qua 4 tầng kiến trúc mà không hề trải qua bất kỳ bước làm sạch nào. Kẻ tấn công chỉ cần truyền tham số docId="1; cat /etc/passwd" là có thể thực thi mã tùy ý trên máy chủ. Nếu kiểm thử viên đọc code tuần tự từng file, rất khó để phát hiện mối liên kết giữa docId ở Controller và dòng lệnh Runtime.getRuntime().exec ở tận tầng Storage. Đó là lý do kỹ thuật Taint Analysis ra đời.
2. Analogy — Nguồn nước ô nhiễm và nhà máy xử lý nước sạch
Hãy hình dung hệ thống cấp nước sinh hoạt của một thành phố:
- Đầu nguồn (Source): Nước mưa hoặc nước sông hồ lộ thiên. Nước này chưa được kiểm nghiệm và mặc định chứa vi khuẩn, bùn đất và hóa chất độc hại (dữ liệu từ người dùng).
- Hệ thống lọc & khử khuẩn (Sanitizer): Trạm xử lý nước với các tầng lọc cát, khử trùng bằng Clo và ozone (các hàm kiểm tra kiểu, whitelist, escape ký tự).
- Vòi nước uống trực tiếp (Sink): Vòi nước phục vụ người dân tại bệnh viện hoặc trường học (hàm thực thi SQL, chạy lệnh hệ điều hành).
Lỗ hổng ngộ độc xảy ra khi có một đường ống phụ dẫn thẳng nước sông chưa qua xử lý nối trực tiếp vào vòi nước uống. Kỹ sư phân tích Taint Analysis chính là người cầm bản vẽ đường ống, đi ngược từ vòi nước uống (Sink) truy vết xem nó bắt nguồn từ đâu, hoặc đi xuôi từ nguồn nước bẩn (Source) xem nó chảy tới những vòi nước nào mà chưa qua trạm khử khuẩn (Sanitizer).
3. Bản chất của Taint Flow hoạt động ra sao?
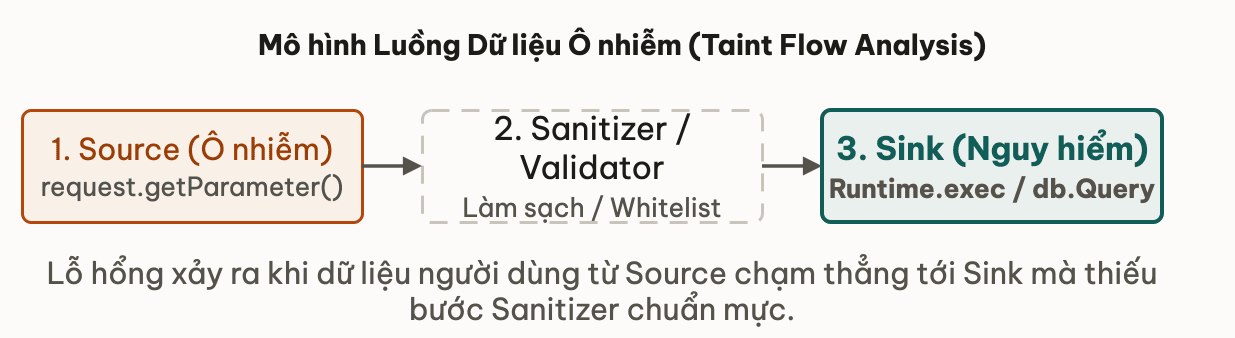
Một mô hình Taint Analysis tiêu chuẩn được định nghĩa bởi bộ ba toán học:
3.1. Nguồn dữ liệu (Sources)
Là bất kỳ điểm nào trong mã nguồn cho phép dữ liệu bên ngoài đi vào không gian bộ nhớ của ứng dụng:
- Tham số HTTP:
@RequestParam,request.getParameter(),r.URL.Query(),req.body. - Headers & Cookies:
@RequestHeader("User-Agent"),request.getCookies(). - Dữ liệu ngoại vi: Bản ghi đọc từ cơ sở dữ liệu (trong Second-order SQLi), thông điệp từ RabbitMQ / Kafka, hoặc nội dung đọc từ tệp tin tải lên.
3.2. Điểm đến nhạy cảm (Sinks)
Là các hàm hoặc API của runtime hệ thống có khả năng gây ra tác động nghiêm trọng nếu nhận dữ liệu độc:
- Command Injection Sink:
Runtime.getRuntime().exec(),ProcessBuilder,exec.Command(),child_process.exec(). - SQL Injection Sink:
statement.executeQuery(),db.Query(fmt.Sprintf(...)). - SpEL / Template Sink:
expressionParser.parseExpression(),template.render(). - File System Sink:
new File(path),os.Open(path),fs.readFile(). - SSRF Sink:
HttpClient.send(),http.Get(),requests.get().
3.3. Bộ làm sạch (Sanitizers / Validators)
Là các phép biến đổi dữ liệu làm triệt tiêu tính chất nguy hiểm của payload:
- Type Casting: Chuyển đổi chuỗi thành số nguyên
Integer.parseInt(docId). Nếu input chứa ký tự lạ, exception lập tức bắn ra trước khi chạm tới Sink. - Whitelist Validation: Đối chiếu với một tập hợp giá trị hợp lệ cố định (
Set.of("pdf", "csv").contains(format)). - Parameterized Interfaces: Sử dụng prepared statements hoặc argument vectors thay vì ghép chuỗi.
4. Lần vết qua Đồ thị Luồng Điều khiển (Control Flow Graph)
Khi phân tích mã nguồn phức tạp, biến số thường được gán lại, ghép chuỗi hoặc truyền qua các hàm helper. Taint Analysis theo dõi trạng thái ô nhiễm của biến qua hai hình thái luồng:
// Taint Propagation flow in Java
String rawInput = request.getParameter("user"); // rawInput: TAINTED (Source)
String temp = rawInput.trim();                  // temp: TAINTED (Propagated via trim)
String query = "SELECT * FROM users WHERE name = '" + temp + "'"; // query: TAINTED

db.executeQuery(query); // SINK: Hits SQL execution -> VULNERABLE!
Explicit Flow (Lan truyền trực tiếp)
Dữ liệu ô nhiễm di chuyển trực tiếp qua các phép gán, phép nối chuỗi hoặc trả về từ lời gọi hàm:
A = Source() $\rightarrow$ B = "prefix" + A $\rightarrow$ Sink(B).
Implicit Flow (Lan truyền gián tiếp qua rẽ nhánh điều kiện)
Dữ liệu ô nhiễm không trực tiếp đi vào Sink mà chi phối điều kiện rẽ nhánh để thay đổi trạng thái của một biến an toàn:
boolean isAdmin = false;
String secretRole = request.getParameter("role"); // Source
if (secretRole.equals("superadmin")) {
    isAdmin = true;
}
grantPrivilege(isAdmin); // Implicit sink affected by tainted condition
Đoạn mã nào dưới đây được coi là một Sanitizer an toàn biến dữ liệu Tainted thành dữ liệu Clean trước khi nạp vào câu lệnh SQL?
5. Pitfalls & Giải pháp phòng thủ triệt để
❌ Bẫy thường gặp: Bộ lọc Sanitizer chắp vá (Weak Sanitizers)
Lập trình viên thường cố gắng viết các hàm làm sạch thủ công bằng cách xóa các từ khóa đen:
// ANTI-PATTERN: Blacklist replace
String sanitized = input.replace("exec", "").replace("../", "");
Kỹ thuật này thất bại trước các biến thể lồng nhau (..././ hoặc exexecec), hoặc các biến thể hoa thường (Exec).
✅ Giải pháp chuẩn mực: Type-Driven Security & Safe APIs
- Ép kiểu sớm tại cổng vào (Early Type Coercion):
Trong Spring Boot hoặc các framework hiện đại, khai báo trực tiếp kiểu dữ liệu cụ thể trong Controller:
public ResponseEntity<?> getOrder(@RequestParam("id") Long id)Framework sẽ tự động từ chối request ở tầng router nếu người dùng truyền chuỗi ký tự, ngăn chặn hoàn toàn việc dữ liệu bẩn lọt vào tầng Service. - Loại bỏ hoàn toàn các Sink nguy hiểm:
Thay vì cố gắng làm sạch chuỗi để truyền vào
Runtime.getRuntime().exec(), hãy sử dụng các thư viện API chuyên dụng của Java (ví dụ dùng Apache PDFBox để sinh file PDF trực tiếp trong bộ nhớ thay vì gọi tool ngoài qua shell).
6. Liên hệ các bài khác
Nguyên lý Taint Analysis là mỏ neo lý thuyết cho toàn bộ các bài học thực hành tiếp theo:
- Áp dụng Taint Analysis vào Spring Boot: Xem cách lần vết biểu thức SpEL tại Bài 02 — White-Box Audit Java & Spring Boot.
- Tự động hóa Taint Rules bằng Semgrep: Chuyển đổi mô hình Source $\to$ Sink thành các rule YAML tại Bài 04 — Viết Custom Rules Semgrep.
- Khởi nguồn từ bài Blind SQLi: Xem lại cách dữ liệu bẩn đi vào câu truy vấn tại Bài Blind SQL Injection.
7. Tóm tắt
- Taint Analysis là mô hình phân tích luồng dữ liệu ô nhiễm từ nơi nhận dữ liệu (Source) tới điểm thực thi nhạy cảm (Sink).
- Lỗ hổng bảo mật xảy ra khi tồn tại một đường đi từ Source tới Sink mà không có bộ làm sạch (Sanitizer) đạt chuẩn.
- Phân tích mã nguồn tĩnh dựa trên AST và Control Flow Graph giúp theo dõi sự lan truyền dữ liệu qua nhiều tầng kiến trúc.
- Phương pháp phòng thủ bền vững nhất là ép kiểu dữ liệu chặt chẽ ngay tại Controller và sử dụng các API an toàn thay thế cho shell script.
8. Tự kiểm tra
- Q1Trong phân tích mã nguồn tĩnh (SAST), sự khác biệt căn bản giữa Taint Analysis và so khớp mẫu chuỗi (Regex Pattern Matching) là gì?
- Q2Thế nào là một Weak Sanitizer và tại sao nó lại là nguồn cơn phổ biến dẫn tới các lỗ hổng bypass?
- Q3Tại sao dữ liệu đọc ra từ cơ sở dữ liệu nội bộ (Database Record) trong một số trường hợp vẫn phải bị coi là Tainted Source?
- Q4Phân biệt giữa Explicit Taint Flow và Implicit Taint Flow?
- Q5Làm thế nào để một hàm Validator hoạt động như một Sanitizer đạt chuẩn trong mô hình Taint Analysis?
Bài tiếp theo: White-Box Audit Java & Spring Boot: SpEL và Resource Traversal
Tổng quan module Taint Analysis & Static Code Auditing
Bài tiếpWhite-Box Audit Java & Spring Boot: SpEL và Resource Traversal
Bài này có giúp bạn hiểu bản chất không?
Bài này đáng gửi cho bạn học cùng?
Copy link đã gắn nguồn — dán group, chat, hoặc LinkedIn.
Thảo luận & góp ý
Hỏi đáp về bài này