Khai thác lỗi CSRF và tham số State trong OAuth2
Giải mã cơ chế tấn công OAuth CSRF và liên kết tài khoản chéo: nguyên lý hoạt động của tham số state, các lỗi triển khai phổ biến và cách phòng thủ.
TL;DR: Trong giao thức OAuth 2.0, việc bảo vệ tính toàn vẹn của phiên ủy quyền phụ thuộc rất lớn vào một tham số tưởng chừng đơn giản: state. Mục đích chính của state là ngăn chặn tấn công Cross-Site Request Forgery (CSRF) trong luồng đăng nhập và liên kết tài khoản (Account Linking). Nếu ứng dụng bỏ qua tham số state, sử dụng giá trị tĩnh hoặc không gắn kết state với phiên làm việc hiện tại của trình duyệt, kẻ tấn công có thể ép nạn nhân liên kết tài khoản cá nhân với tài khoản mạng xã hội của kẻ tấn công, từ đó chiếm toàn quyền truy cập dữ liệu của nạn nhân.
1. Scenario — Tính năng liên kết ví điện tử bị gài bẫy
Một ứng dụng gọi xe và giao đồ ăn cho phép khách hàng liên kết tài khoản mạng xã hội hoặc tài khoản ngân hàng để thanh toán nhanh. Lập trình viên xây dựng luồng OAuth2 liên kết tài khoản như sau:
# Vulnerable OAuth initiation without state parameter
@app.route('/user/link-social')
@login_required
def link_social():
    # Bug: Missing state parameter
    oauth_url = (
        "https://auth.social.com/oauth/authorize?"
        "client_id=app_ride_123&"
        "response_type=code&"
        "redirect_uri=https://app.ride.com/oauth/callback"
    )
    return redirect(oauth_url)
Tại endpoint callback:
# Vulnerable callback handler
@app.route('/oauth/callback')
@login_required
def oauth_callback():
    code = request.args.get('code')
    # Exchanges code for social account profile
    social_profile = exchange_code_for_profile(code)

    # Links current user to the social profile
    current_user = get_logged_in_user()
    current_user.social_id = social_profile['id']
    db.save(current_user)
    return "Liên kết tài khoản thành công!"
Kẻ tấn công khởi tạo quy trình liên kết tài khoản với tài khoản mạng xã hội của chính kẻ tấn công. Khi trình duyệt của kẻ tấn công nhận được mã chuyển hướng chứa code=ATTACKER_CODE, kẻ tấn công không hoàn tất request mà sao chép toàn bộ đường link callback này:
https://app.ride.com/oauth/callback?code=ATTACKER_CODE
Kẻ tấn công lừa nạn nhân (đang đăng nhập trên ứng dụng) bấm vào đường link trên thông qua một trang web độc hại. Trình duyệt của nạn nhân gửi request với session cookie của nạn nhân. Hệ thống ngây thơ liên kết tài khoản của nạn nhân với social_id của kẻ tấn công.
Từ thời điểm này, kẻ tấn công chỉ cần bấm "Đăng nhập bằng mạng xã hội" bằng tài khoản của mình là có thể truy cập thẳng vào tài khoản gọi xe của nạn nhân, sử dụng thẻ tín dụng đã lưu sẵn mà không gặp bất kỳ trở ngại nào.
2. Analogy — Chìa khóa phụ và tên trộm hào phóng
Hãy tưởng tượng một người thợ sửa khóa nhận nhiệm vụ đánh thêm chìa khóa phụ cho căn hộ:
- Quy trình chuẩn hóa: Chủ nhà đưa cho thợ khóa một mã số biên nhận ngẫu nhiên (chỉ chủ nhà biết). Khi chìa khóa phụ được làm xong, thợ khóa phải đối chiếu đúng mã số biên nhận thì chủ nhà mới nhận chìa khóa cắm vào ổ.
- Quy trình bị gài bẫy (OAuth CSRF): Không có mã số biên nhận nào cả. Tên trộm tự đi làm một chiếc chìa khóa vạn năng bằng tiền túi của mình. Sau đó, tên trộm lén nhét chiếc chìa khóa đó vào túi áo của chủ nhà kèm một mẩu giấy ghi: "Đây là chìa khóa phụ của bạn". Chủ nhà ngây thơ đem chiếc chìa khóa đó về cài vào ổ khóa cửa nhà mình. Giờ đây, tên trộm đã có thể tự do mở cửa bước vào nhà bằng chiếc chìa khóa mà hắn nắm giữ.
Trong OAuth CSRF, kẻ tấn công là kẻ tặng quà nguy hiểm:
| Đời sống thực | Cơ chế trong OAuth CSRF |
|---|---|
| Chiếc chìa khóa của tên trộm | Authorization Code của kẻ tấn công |
| Thao tác nhét chìa vào túi chủ nhà | Bẫy nạn nhân truy cập URL callback chứa mã của hacker |
| Cài chìa vào ổ khóa nhà | Backend liên kết tài khoản nạn nhân với ID của hacker |
| Đột nhập nhà êm thấm | Hacker đăng nhập bằng tài khoản xã hội của mình để vào tài khoản nạn nhân |
3. Vì sao tham số State ngăn chặn được tấn công CSRF?
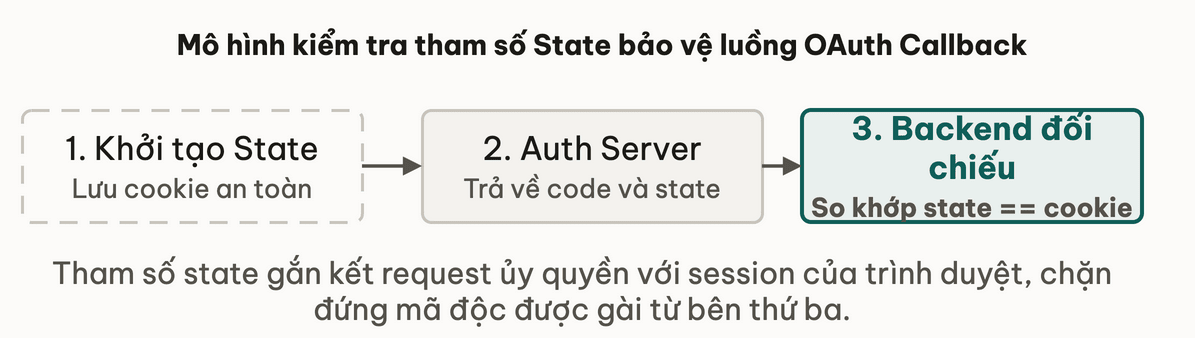
Tham số state được sinh ra để ràng buộc yêu cầu xác thực ban đầu với phiên làm việc hiện tại của trình duyệt.
Trong bài học trước, bạn đã tìm hiểu về luồng chuyển hướng mã ủy quyền:
Quy trình bảo vệ chuẩn mực bằng state:
- Khởi tạo (Initiation):
- Khi người dùng nhấn nút đăng nhập/liên kết, client sinh một chuỗi ngẫu nhiên mật mã (ví dụ chuỗi 32 byte ngẫu nhiên).
- Client lưu chuỗi này vào một cookie an toàn (
HttpOnly; SameSite=Lax) trên trình duyệt người dùng. - Client gửi kèm chuỗi này trong request ủy quyền:
&state=RANDOM_TOKEN_123.
- Authorization Server phản hồi:
- Auth Server chuyển hướng trình duyệt về
redirect_urivà bắt buộc phải giữ nguyên vẹn giá trịstate:HTTPLocation: https://app.ride.com/oauth/callback?code=XYZ&state=RANDOM_TOKEN_123
- Auth Server chuyển hướng trình duyệt về
- Xác minh (Verification tại Callback):
- Endpoint callback nhận được
statetừ query parameter và đối chiếu vớistateđược lưu trong cookie trình duyệt. - Nếu hai giá trị khớp nhau: xác nhận request này do chính trình duyệt hiện tại khởi xướng.
- Nếu không khớp hoặc thiếu: từ chối xử lý ngay lập tức.
- Endpoint callback nhận được
Trong kịch bản tấn công của hacker, mã ATTACKER_CODE sẽ đi kèm với state gắn với cookie của máy hacker. Khi nạn nhân bị lừa bấm vào link, cookie trình duyệt của nạn nhân không có giá trị state đó (hoặc giá trị không khớp), hệ thống sẽ chặn đứng cuộc tấn công.
# OAuth initiate handler
@app.route('/login/oauth')
def oauth_login():
  # Developer generates state from username
  user_id = session.get('user_id', 'anonymous')
  state = hashlib.md5(user_id.encode()).hexdigest()

  auth_url = f"https://idp.com/auth?client_id=123&state={state}&redirect_uri=..."
return redirect(auth_url)Thử ngẫmNếu cookie lưu trữ state không có thuộc tính SameSite hoặc HttpOnly, kẻ tấn công có thể lợi dụng điều này như thế nào?
Kẻ tấn công có thể dùng JavaScript độc hại (nếu có lỗi XSS phụ) để đọc trộm cookie state, hoặc kích hoạt request cross-site làm thay đổi cookie trước khi nạn nhân bấm vào callback.
4. Các lỗi triển khai tham số State thường gặp
Nhiều hệ thống có sử dụng state nhưng vẫn bị khai thác do triển khai sai lầm:
4.1. Không kiểm tra State ở tầng Backend Callback
Lập trình viên có gửi state ở bước 1, nhưng ở bước tiếp nhận callback, họ quên viết dòng code đối chiếu:
# ANTI-PATTERN: Receiving state but never validating
code = request.args.get('code')
# Developer received state but forgot to compare:
# state = request.args.get('state')
token = exchange_token(code)
4.2. State tĩnh hoặc dễ đoán
Sử dụng timestamp hiện tại, số thứ tự tuần tự hoặc chuỗi cố định làm state:
# ANTI-PATTERN: Predictable state
state = str(int(time.time()))
Kẻ tấn công có thể ước lượng khoảng thời gian nạn nhân bấm link để tạo trước danh sách các giá trị state hợp lệ.
4.3. State không gắn kết với Session Client
Hệ thống lưu state vào một biến toàn cục hoặc database chung mà không gắn với session ID của người dùng. Bất kỳ giá trị state nào từng được sinh ra đều được coi là hợp lệ cho mọi người dùng khác.
5. Pitfalls & Giải pháp khắc phục triệt để
❌ Bẫy thường gặp: Nhầm lẫn giữa PKCE và State
Một số kỹ sư cho rằng: "Hệ thống của tôi đã dùng PKCE rồi thì không cần tham số state nữa".
Đây là sự ngộ nhận nguy hiểm:
- PKCE bảo vệ chống đánh cắp Authorization Code (Authorization Code Injection / Interception).
- State bảo vệ chống bị tiêm nhiễm Authorization Code của kẻ khác (CSRF Injection).
Một hệ thống an toàn bắt buộc phải sử dụng cả hai cơ chế song song.
✅ Giải pháp chuẩn mực: Sinh State ngẫu nhiên mật mã và ràng buộc Session
Mã nguồn chuẩn mực khởi tạo và xác minh state:
# SECURE PATTERN: Cryptographic state bound to session cookie
import secrets
from flask import session, request, abort, redirect

@app.route('/oauth/initiate')
def oauth_initiate():
    # 1. Generate 32-byte secure random token
    state_token = secrets.token_urlsafe(32)

    # 2. Store securely in current user's session
    session['oauth_state'] = state_token

    auth_url = (
        f"https://auth.provider.com/authorize?"
        f"client_id={CLIENT_ID}&"
        f"response_type=code&"
        f"state={state_token}&"
        f"redirect_uri={REDIRECT_URI}"
    )
    return redirect(auth_url)

@app.route('/oauth/callback')
def oauth_callback():
    received_state = request.args.get('state', '')
    expected_state = session.pop('oauth_state', None)

    # 3. Strict constant-time comparison
    if not expected_state or not secrets.compare_digest(received_state, expected_state):
        abort(403, "Loi xac thuc: State token khong hop le hoac da het han")

    code = request.args.get('code')
    return process_login(code)
6. Đào sâu
Tài liệu tham khảo chuyên sâu về bảo vệ CSRF trong OAuth:
- RFC 6749 — Section 10.12: Cross-Site Request Forgery: Phân tích chi tiết nguy cơ CSRF và giải pháp kỹ thuật qua tham số
state. - OWASP Cross-Site Request Forgery (CSRF) Prevention Cheat Sheet: Các mô hình bảo vệ token chống CSRF chuẩn quốc tế.
- PortSwigger Web Security Academy — OAuth Authentication Vulnerabilities: Các bài lab thực hành chiếm tài khoản qua OAuth CSRF.
7. Tóm tắt
- OAuth CSRF là kỹ thuật ép nạn nhân nạp Authorization Code của kẻ tấn công, dẫn tới việc liên kết chéo tài khoản trái phép.
- Tham số
stateđóng vai trò là một Anti-CSRF token liên kết yêu cầu ban đầu với phiên làm việc của trình duyệt. - Các sai sót thường gặp gồm: bỏ qua
state, dùngstatedễ đoán, hoặc không đối chiếustatevới session cookie ở bước callback. - Giải pháp phòng thủ tối ưu là sinh
statengẫu nhiên bảo mật (secrets.token_urlsafe), lưu vào session cookie an toàn và đối chiếu bắt buộc ở endpoint callback.
8. Tự kiểm tra
- Q1Tại sao trong tấn công OAuth CSRF, kẻ tấn công lại muốn gửi Authorization Code của CHÍNH MÌNH cho nạn nhân thay vì đánh cắp code của nạn nhân?
- Q2Nếu một ứng dụng chỉ dùng OAuth để đăng nhập (Login with Google) chứ không có tính năng 'Liên kết tài khoản sau khi đăng nhập', liệu OAuth CSRF có gây nguy hiểm không?
- Q3Tại sao nên dùng hàm secrets.compare_digest() thay vì toán tử == thông thường khi so sánh tham số state?
- Q4Giải thích cơ chế One-time use của state parameter: vì sao cần xóa state khỏi session ngay sau khi kiểm tra (session.pop())?
- Q5Thuộc tính cookie SameSite=Lax hoặc Strict hỗ trợ phòng thủ OAuth CSRF như thế nào?
Bài tiếp theo: Mini-challenge: Khai thác nhầm lẫn thuật toán và OAuth CSRF
Bài này có giúp bạn hiểu bản chất không?
Bài này đáng gửi cho bạn học cùng?
Copy link đã gắn nguồn — dán group, chat, hoặc LinkedIn.
Lỗ hổng OAuth2 và OIDC: Thao túng Redirect URI
Bài tiếpMini-challenge: Khai thác nhầm lẫn thuật toán và OAuth CSRF
Thảo luận & góp ý
Hỏi đáp về bài này