Second-order SQL Injection: Khi dữ liệu kích hoạt ở bước hai
Vòng đời của Second-order SQLi: nhập liệu an toàn vào cơ sở dữ liệu và bùng nổ khi được câu truy vấn sau tái sử dụng mà thiếu tham số hóa.
TL;DR: Second-order SQL Injection (SQLi bậc hai) là một trong những lỗ hổng đánh lừa nhiều lập trình viên và công cụ quét tự động nhất. Ở giai đoạn đầu tiên (Storage stage), dữ liệu độc hại được đưa vào cơ sở dữ liệu hoàn toàn an toàn nhờ sử dụng Prepared Statements hoặc cơ chế escape chuẩn. Sự cố chỉ bùng nổ ở giai đoạn thứ hai (Execution stage): một quy trình nền hoặc một module khác đọc bản ghi này ra từ database và tin tưởng ghép chuỗi trực tiếp vào một câu truy vấn SQL mới, dẫn đến việc payload được thực thi với toàn bộ quyền hạn hệ thống.
1. Scenario — Tính năng đổi mật khẩu đánh cắp tài khoản admin
Tại một ứng dụng mạng xã hội doanh nghiệp, hệ thống quản trị người dùng cho phép nhân viên tự đăng ký tài khoản với tên hiển thị (username). Endpoint đăng ký ban đầu được viết rất cẩn thận bằng Prepared Statements:
# Stage 1: Registration controller (SECURE)
@app.route('/api/register', methods=['POST'])
def register():
    username = request.form.get('username')  # Attacker enters: admin'--
    password = hash_password(request.form.get('password'))

    # Safe insert with parameterized query
    query = "INSERT INTO users (username, password_hash) VALUES (%s, %s)"
    cursor.execute(query, (username, password))
    db.commit()
    return jsonify({"status": "success"}), 201
Kẻ tấn công đăng ký một tài khoản với tên đăng nhập bất thường: admin'--. Nhờ câu lệnh tham số hóa, chuỗi admin'-- được lưu nguyên vẹn vào cột username trong database. Kiểm thử tự động (DAST) quét qua endpoint /api/register và kết luận: an toàn tuyệt đối.
Ba tháng sau, một lập trình viên khác nhận nhiệm vụ viết tính năng đổi mật khẩu cho người dùng đã đăng nhập:
# Stage 2: Password change controller (VULNERABLE)
@app.route('/api/user/change-password', methods=['POST'])
@login_required
def change_password():
    current_user = session.get('username')  # Reads raw: admin'--
    new_password = hash_password(request.form.get('new_password'))

    # Bug: String formatting with internal data
    query = f"UPDATE users SET password_hash = '{new_password}' WHERE username = '{current_user}'"
    cursor.execute(query)
    db.commit()
    return jsonify({"message": "Password updated successfully"}), 200
Khi kẻ tấn công đăng nhập bằng tài khoản admin'-- và thực hiện đổi mật khẩu, câu lệnh SQL thực tế chạy dưới database biến thành:
UPDATE users SET password_hash = 'hash_moi' WHERE username = 'admin'--'
Ký tự dấu nháy đơn ' trong tên đăng nhập đóng chuỗi ký tự sớm, và hai dấu gạch ngang -- cắt bỏ toàn bộ phần điều kiện còn lại. Kết quả là mật khẩu của tài khoản quản trị viên admin thật bị ghi đè hoàn toàn.
2. Analogy — Bức thư niêm phong và người thông dịch viên
Hãy tưởng tượng một người gửi một bức thư niêm phong có chứa dòng chữ: "Hãy chuyển 100 triệu từ tài khoản ông A sang tài khoản tôi":
- Người bưu tá (Giai đoạn 1): Nhận phong bì, dán tem và bỏ vào két sắt lưu trữ. Bưu tá không mở thư ra đọc và cũng không làm theo chỉ dẫn bên trong. Mọi quy trình vận chuyển diễn ra an toàn.
- Két sắt ngân hàng (Database): Lưu giữ phong bì nguyên vẹn như một vật thể thụ động.
- Thư ký phòng kế toán (Giai đoạn 2): Vài ngày sau, cô thư ký mở két, lấy bức thư ra và vô tư đọc to từng từ cho nhân viên thu ngân thực hiện lệnh chuyển khoản mà không hề đối chiếu chữ ký hay thẩm quyền của người gửi.
Trong Second-order SQLi, cơ sở dữ liệu chính là chiếc két sắt:
| Thực thể đời sống | Vai trò trong Second-order SQLi |
|---|---|
| Phong bì niêm phong | Payload SQL độc hại (ví dụ: admin'--) |
| Người bưu tá cẩn thận | Controller giai đoạn 1 dùng Prepared Statement lưu trữ an toàn |
| Két sắt ngân hàng | Database bảng dữ liệu lưu chuỗi thô |
| Cô thư ký ngây thơ | Controller giai đoạn 2 đọc dữ liệu ra và nối chuỗi SQL thô |
3. Vì sao Second-order SQLi đánh lừa được WAF và công cụ quét?
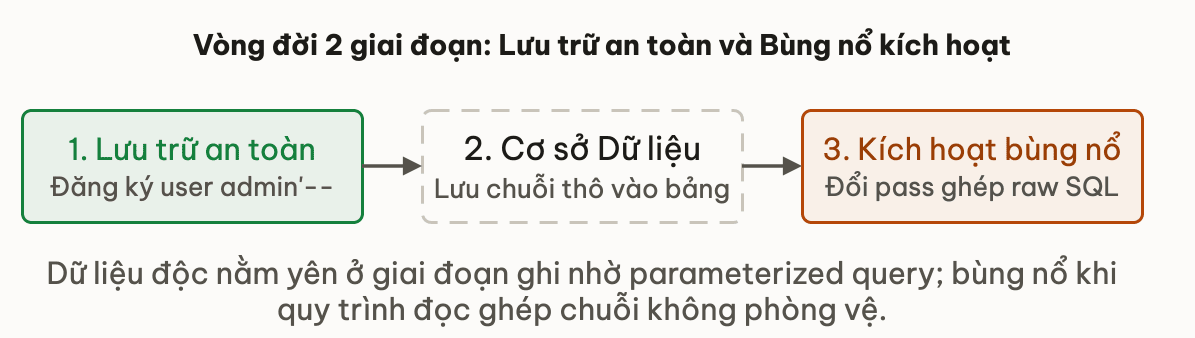
Hầu hết các công cụ quét bảo mật tự động và Web Application Firewall (WAF) đều hoạt động theo mô hình một request - một response (In-band check). Chúng gửi payload nguy hiểm vào form đăng ký và quan sát ngay phản hồi tức thời:
- Request 1 gửi
admin'--tới/api/register. - Phản hồi trả về HTTP 201 Created. Không có lỗi SQL, không có độ trễ bất thường.
- WAF ghi nhận đây là input hợp lệ và cho qua.
Khoảng cách thời gian giữa giai đoạn lưu trữ và giai đoạn kích hoạt có thể là vài giây, vài giờ hoặc thậm chí vài tháng. Payload có thể chỉ phát nổ khi một batch job chạy lúc nửa đêm, khi admin xuất báo cáo PDF, hoặc khi người dùng kích hoạt tính năng khôi phục tài khoản.
Trong bài học trước về cơ chế Lexer, bạn đã hiểu cách bộ phân tích từ vựng tách biệt token:
Ôn lại cơ chế Lexer và Parser phân tách cấu trúc câu lệnh khỏi dữ liệu chuỗi trong SQL engine.
Ở giai đoạn 2, khi hàm nối chuỗi f"UPDATE ... WHERE username = '{current_user}'" chạy, Lexer không hề biết chuỗi current_user đến từ đâu. Đối với SQL engine, đó là một câu truy vấn thô mới hoàn toàn, và dấu nháy đơn bên trong chuỗi lập tức bị hiểu nhầm thành ký tự điều khiển cú pháp (control token).
4. Làm thế nào để lần vết (Trace) lỗ hổng trong mã nguồn?
Để phát hiện Second-order SQLi khi rà soát mã nguồn (Code Review), bạn cần lần theo dòng di chuyển của dữ liệu qua kỹ thuật phân tích Taint Analysis:
- Source ban đầu: Input từ người dùng qua form, API, hoặc file import.
- Intermediate Sink: Lưu trữ an toàn vào database hoặc cache.
- Secondary Source: Đọc dữ liệu từ database ra biến nội bộ.
- Final Sink (Lỗ hổng): Truyền biến nội bộ vào hàm thực thi SQL không tham số hóa (
execute(),query(),raw()).
# Background batch job: Calculate monthly commissions
def process_affiliate_payouts():
  # Read approved affiliates from DB
  affiliates = db.query("SELECT id, referral_code FROM affiliates WHERE status='active'")

  for aff in affiliates:
      # Security bug in secondary query
      sql = f"SELECT SUM(amount) FROM orders WHERE ref = '{aff.referral_code}'"
      total = db.query(sql)[0][0]
issue_payment(aff.id, total)Thử ngẫmNgoài SQL Injection, dữ liệu lưu trữ từ giai đoạn 1 còn có thể bùng nổ thành lỗ hổng nào khác ở giai đoạn 2 khi hiển thị ra giao diện?
Câu trả lời là Stored XSS: khi chuỗi độc hại được lưu an toàn vào cơ sở dữ liệu và in ra màn hình admin mà không được encode HTML.
5. Pitfalls & Giải pháp khắc phục triệt để
❌ Bẫy thường gặp: Giả định dữ liệu nội bộ luôn trong sạch
Một sai lầm kinh điển của lập trình viên là chỉ bảo vệ cổng vào (Input validation) và các truy vấn nhận dữ liệu trực tiếp từ request.form. Khi đã ở trong tầng service nội bộ, họ thường chủ quan:
# ANTI-PATTERN: Trusting internal database state
user_record = get_user_from_db(user_id)
# Developer thinks: "It came from our DB, so it is safe to concatenate"
db.execute(f"DELETE FROM sessions WHERE username = '{user_record.username}'")
Database không phải là bộ lọc bảo mật. Database chỉ lưu trữ chính xác những byte mà bạn gửi cho nó. Bất kỳ dữ liệu nào từng có nguồn gốc từ bên ngoài (User-controlled data) đều phải được coi là dữ liệu bẩn vĩnh viễn (Tainted).
✅ Giải pháp chuẩn mực: Áp dụng Parameterized Queries toàn diện
Cách phòng thủ triệt để duy nhất là áp dụng nguyên tắc phòng vệ theo chiều sâu (Defense-in-Depth): Mọi câu truy vấn SQL ở mọi tầng đều phải sử dụng tham số hóa, bất kể dữ liệu đầu vào đến từ client, từ database, hay từ message queue.
# SECURE PATTERN: Parameterized query at stage 2
query = "UPDATE users SET password_hash = %s WHERE username = %s"
cursor.execute(query, (new_password, current_user))
db.commit()
Khi sử dụng câu lệnh tham số hóa ở giai đoạn 2, giá trị admin'-- trong current_user được database xử lý như một chuỗi tên người dùng thuần túy. Database sẽ tìm kiếm chính xác bản ghi nào có cột username bằng đúng chuỗi 8 ký tự admin'--, thay vì tìm người dùng admin và cắt bỏ phần đuôi. Kế hoạch tấn công hoàn toàn bị vô hiệu hóa.
6. Đào sâu
Tài liệu đối chiếu và phân tích kỹ thuật sâu về Second-order vulnerabilities:
- PortSwigger Web Security Academy — Second-order SQL Injection: Phân tích chi tiết và bài lab thực hành chiếm quyền quản trị viên.
- OWASP Top 10 — A03:2021 Injection: Nguyên lý kiểm soát dữ liệu tin cậy và phân tầng ranh giới bảo mật.
- CWE-89: Improper Neutralization of Special Elements used in an SQL Command: Hồ sơ tiêu chuẩn quốc tế về các biến thể của lỗ hổng SQLi.
7. Tóm tắt
- Second-order SQL Injection xảy ra khi payload độc hại được lưu trữ an toàn vào database ở giai đoạn 1 và bùng nổ khi được đọc ra ghép câu lệnh ở giai đoạn 2.
- Lỗ hổng này vô hiệu hóa các công cụ quét DAST thông thường và WAF do request ban đầu không biểu hiện bất kỳ hành vi bất thường nào.
- Sai lầm gốc rễ nằm ở giả định ngây thơ cho rằng dữ liệu lấy ra từ database nội bộ luôn là dữ liệu đáng tin cậy.
- Biện pháp khắc phục duy nhất là nhất quán sử dụng Parameterized Queries cho 100% các câu lệnh SQL ở mọi quy trình và dịch vụ.
8. Tự kiểm tra
- Q1Vì sao công cụ quét lỗ hổng tự động (DAST Scanner) rất khó phát hiện ra Second-order SQL Injection so với First-order SQL Injection?
- Q2Nếu ứng dụng đã sử dụng hàm mysql_real_escape_string() khi insert dữ liệu ở giai đoạn 1, liệu có ngăn chặn được Second-order SQLi ở giai đoạn 2 không? Vì sao?
- Q3Kỹ thuật phân tích tĩnh mã nguồn (SAST) cần cơ chế gì đặc biệt để tìm ra Second-order SQLi?
- Q4Giả sử một hệ thống microservices: Service A lưu trữ dữ liệu người dùng, sau đó đẩy sự kiện qua Kafka tới Service B để thống kê. Service B bị dính SQLi khi đọc message từ Kafka. Đây có phải là Second-order injection không?
- Q5Ngoài việc tham số hóa ở giai đoạn 2, việc kiểm tra định dạng dữ liệu đầu vào (Input Validation / Whitelist) ở giai đoạn 1 có ý nghĩa như thế nào trong phòng thủ?
Bài tiếp theo: Server-Side Template Injection (SSTI): Từ nhúng biến giao diện đến RCE
Bài này có giúp bạn hiểu bản chất không?
Bài này đáng gửi cho bạn học cùng?
Copy link đã gắn nguồn — dán group, chat, hoặc LinkedIn.
Blind SQL Injection: Kỹ thuật suy luận Boolean và Time-based
Bài tiếpServer-Side Template Injection: Từ nhúng biến đến RCE
Thảo luận & góp ý
Hỏi đáp về bài này